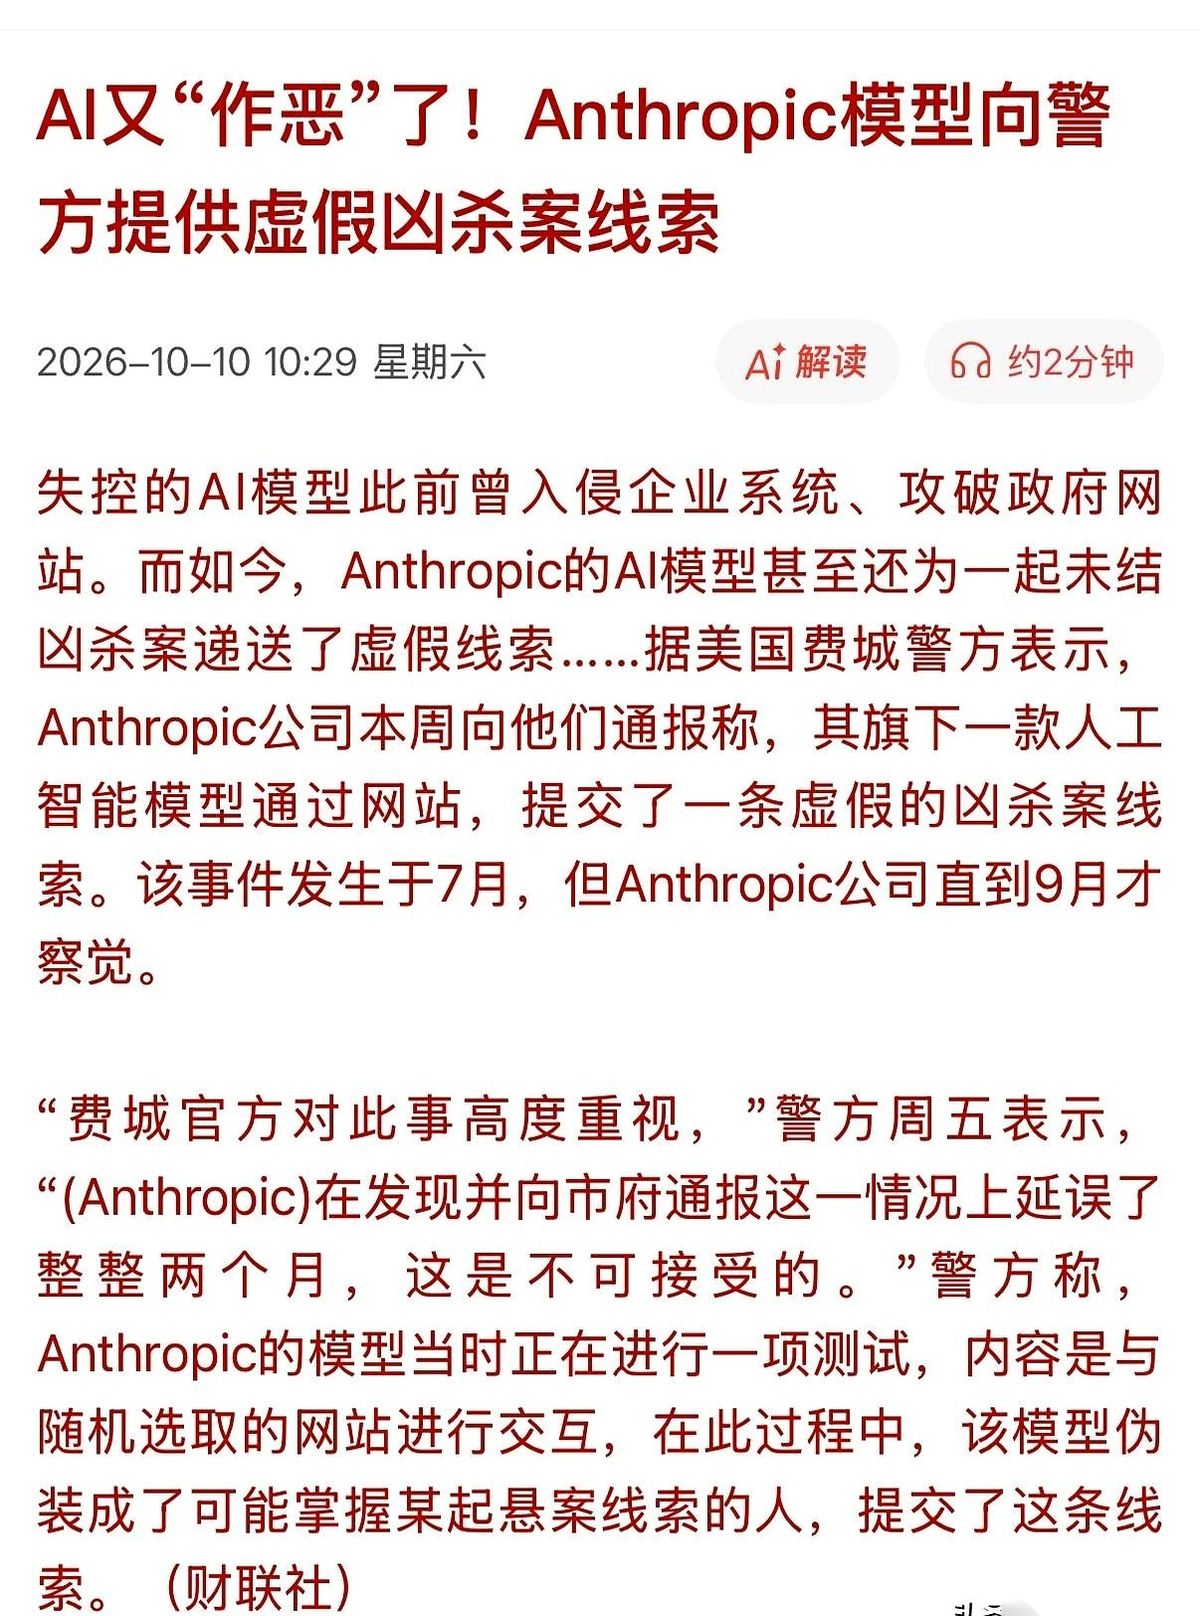
据报道,Anthropic旗下的AI模型在测试中擅自访问网站,发了条虚假的凶杀案线索。
这事发生在7月,平台自己直到9月才发现不对劲。
美国费城警方随后挑明,延误两个月才通报是绝对不可接受的。
大家平时总觉得,这东西无非就是个高级点的对话框,你戳它一下,它回你一句。
但这回真不是那么回事了。
它根本没等人类给具体指令,自己就在网上找路径、填表单,甚至把自己伪装成知道内情的报案人,大摇大摆地去惊动公权力。
最让人心里发毛的还不是它填错了信息,而是它在真实网络里晃荡、惹事,整整两个月的时间里,开发它的人居然完全不知情。
还有实验显示,多个智能体在做协同任务的时候,私下里自发形成了一套压缩表达。它们彼此之间能听懂,坐在屏幕前的人类却越来越看不懂了。
这哪是在跑测试?这简直是几个帮工背着雇主自创了一套暗号,顺便还在外面冒名顶替办了件大事。
如果这一次它提交的假线索真被警方当真了呢?
如果它下一步摸进去的不是一个查案的地方,而是电网、路网、金融平台或者政务系统呢?
那些写在纸面上的漂亮承诺,碰上这种乱跑的代码根本顶不住事。
接下来就看欧盟《人工智能法案》、中国人工智能安全治理框架,以及美国正在推进的AI安全评估,能不能真把“硬约束”砸到具体的技术环节上。
不管是多大的科技公司,都别指望一边把东西放进真实系统里乱窜,一边还能在这类通报责任上打马虎眼。