Cloudflare 开源 Agent 安全审计工作流
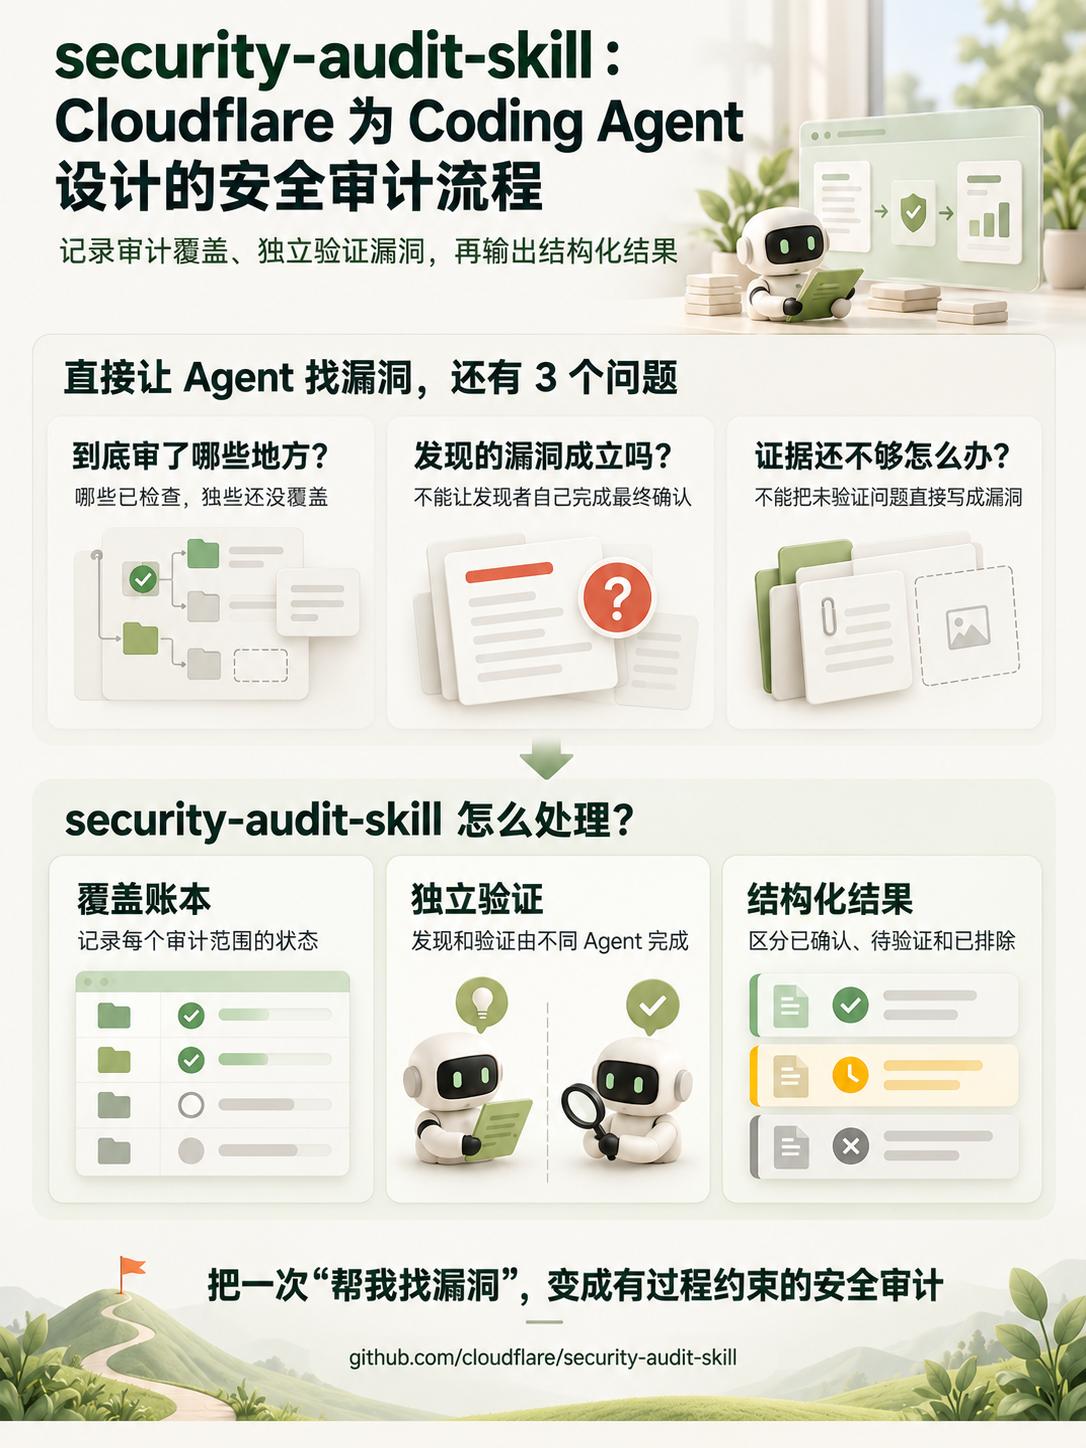
让 Coding Agent 审一个代码库,怎么知道它审了哪些地方、发现的漏洞是否成立?
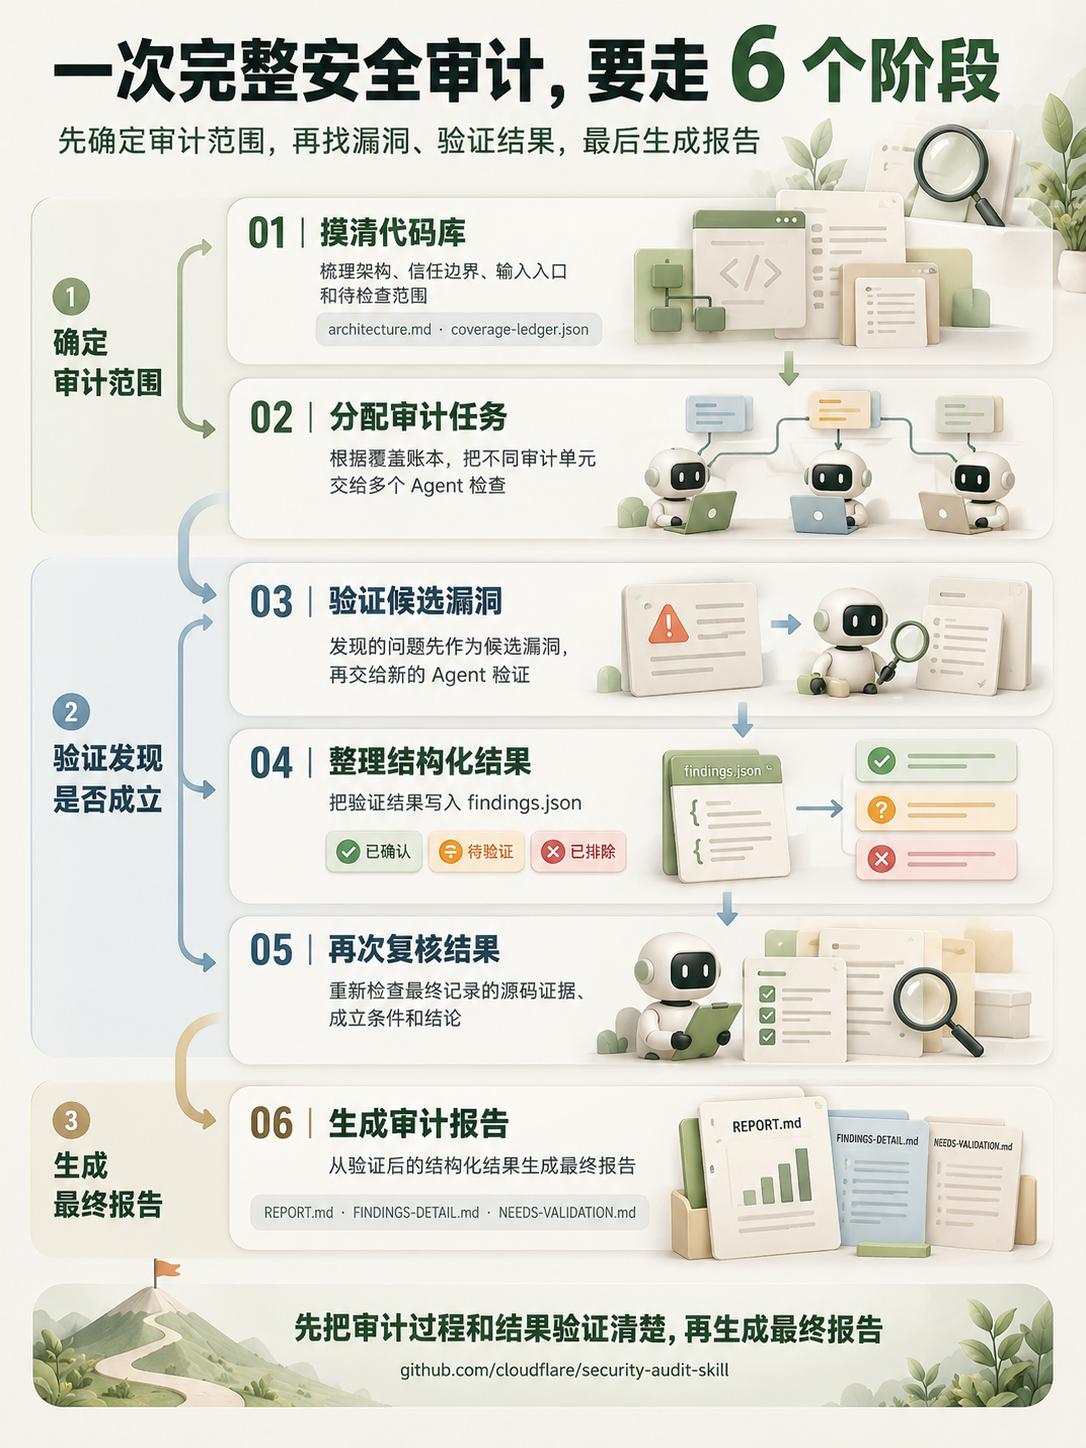
Cloudflare 开源的 security-audit-skill 是一套面向 Coding Agent 的安全审计 Skill。其完整审计分为 6 个阶段:
1️⃣梳理代码架构、信任边界和输入入口,建立覆盖账本;
2️⃣按审计单元分配 Agent;
3️⃣验证候选漏洞;
4️⃣整理结构化结果;
5️⃣再次复核记录;
6️⃣最后生成审计报告。
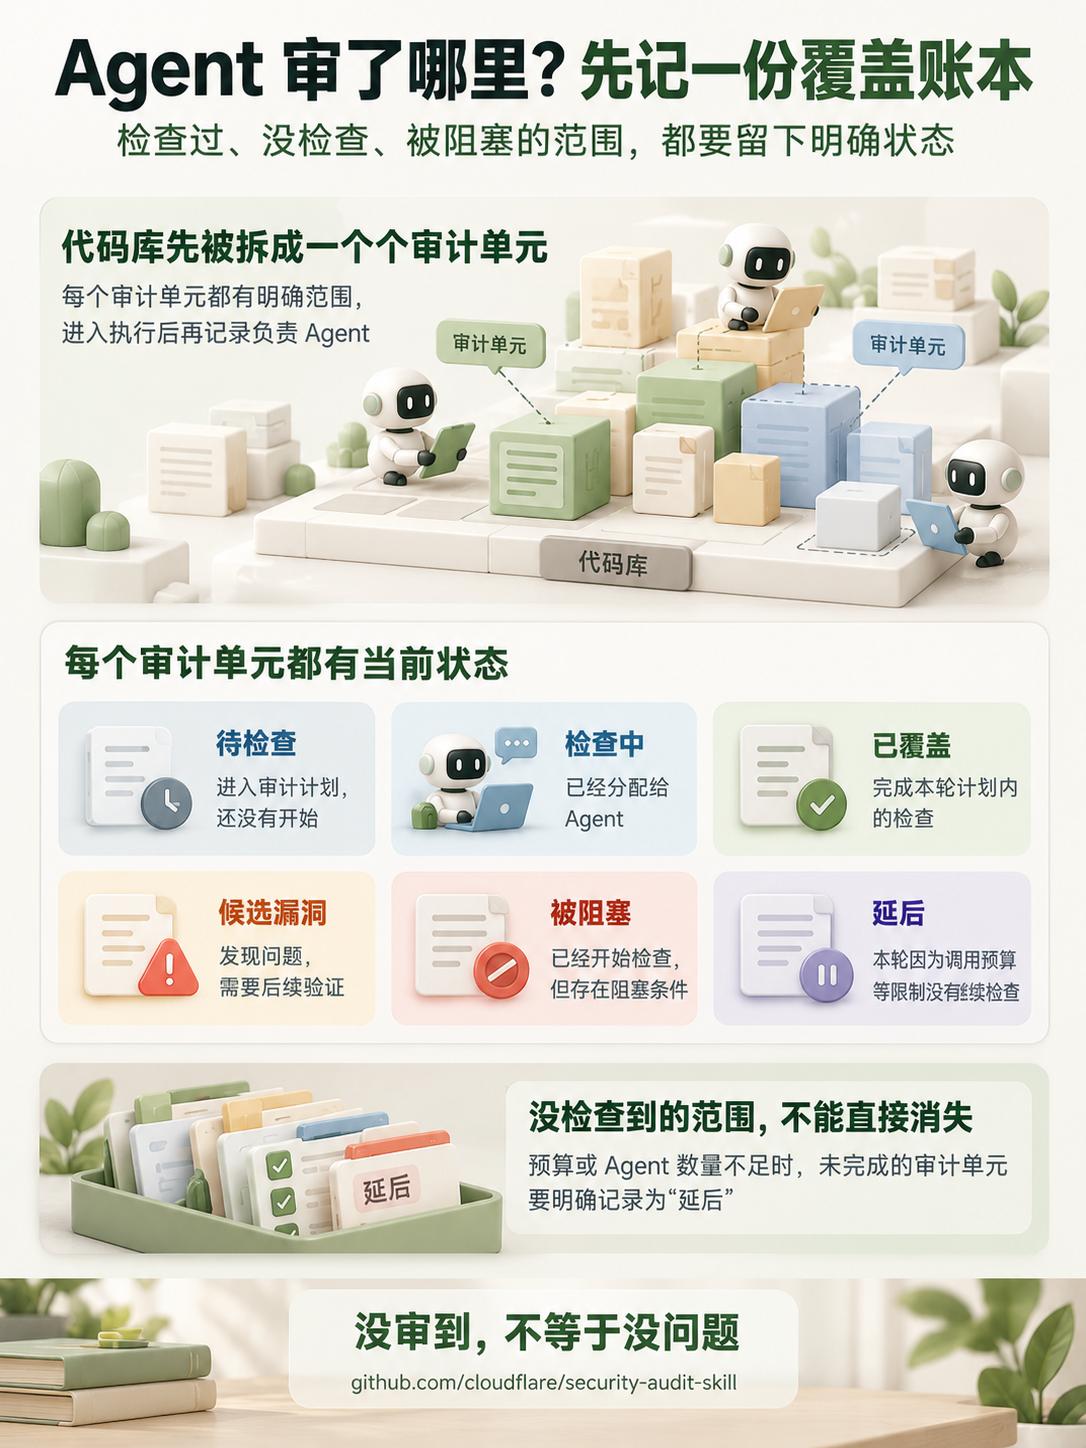
覆盖账本会记录每个审计单元的状态,包括待检查、检查中、已覆盖、候选漏洞、被阻塞和延后。调用预算不足时,未完成的范围会明确保留下来;再次运行时,也可以结合此前的覆盖记录和审计结果继续补查或重新验证变化源码。
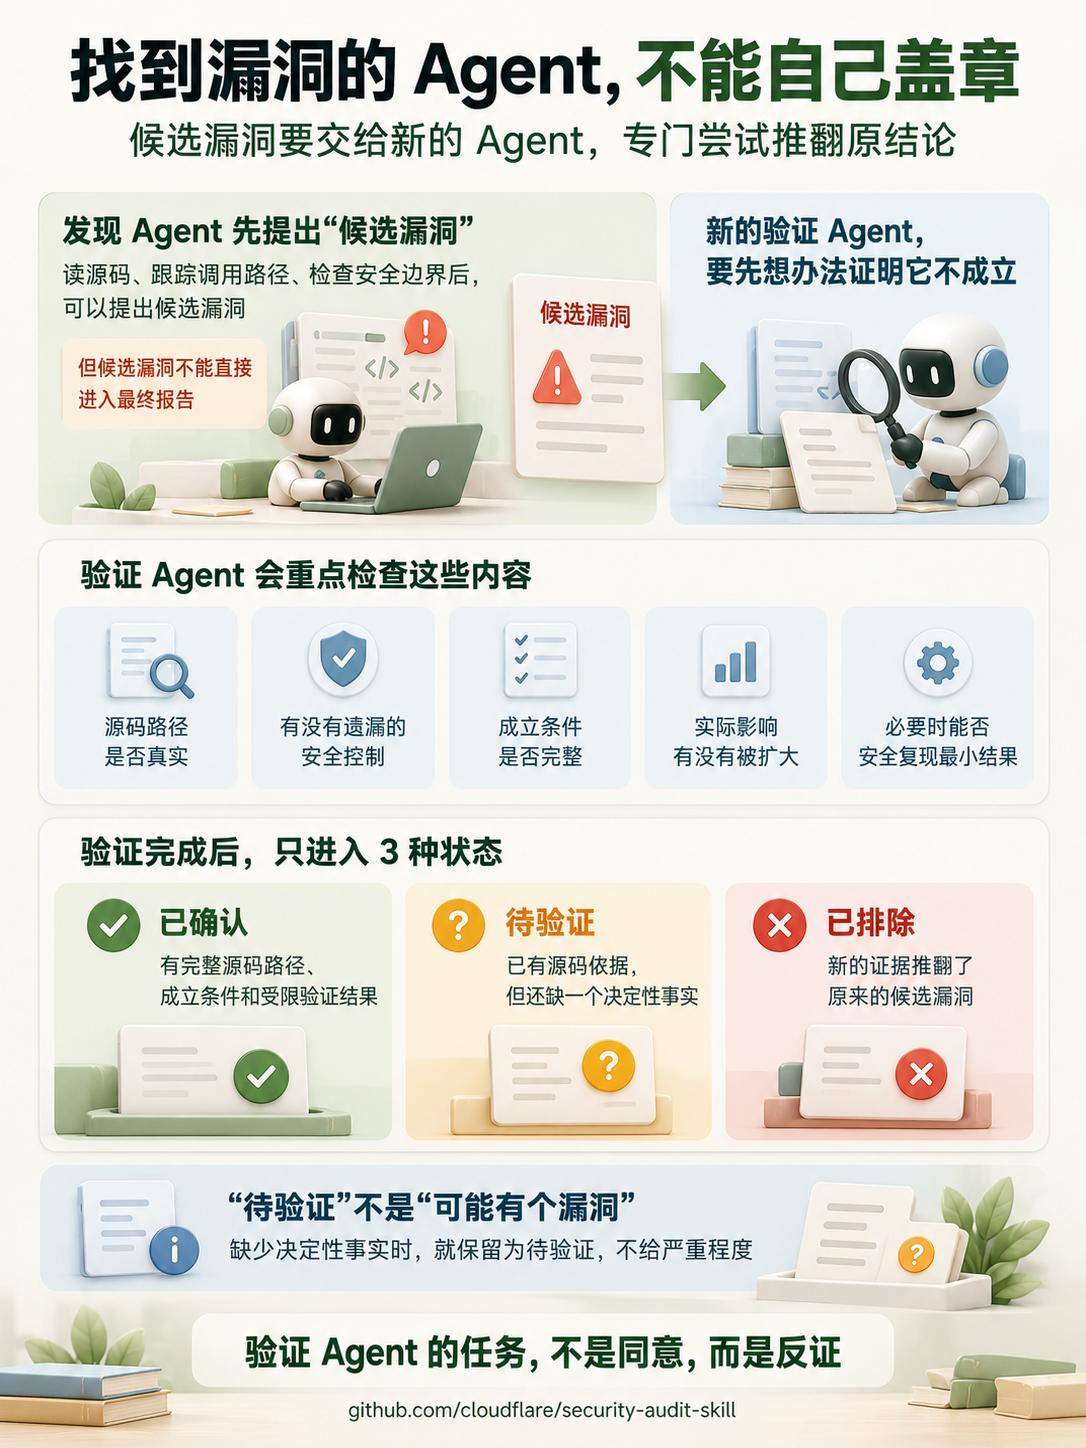
候选漏洞不会直接进入最终报告。发现问题的 Agent 与验证 Agent 分开,新的 Agent 会重新检查源码路径、安全控制、成立条件和实际影响,并主动尝试推翻原结论。结果最终分成已确认、待验证、已排除三类;缺少决定性事实的问题保留为待验证,不给严重程度。
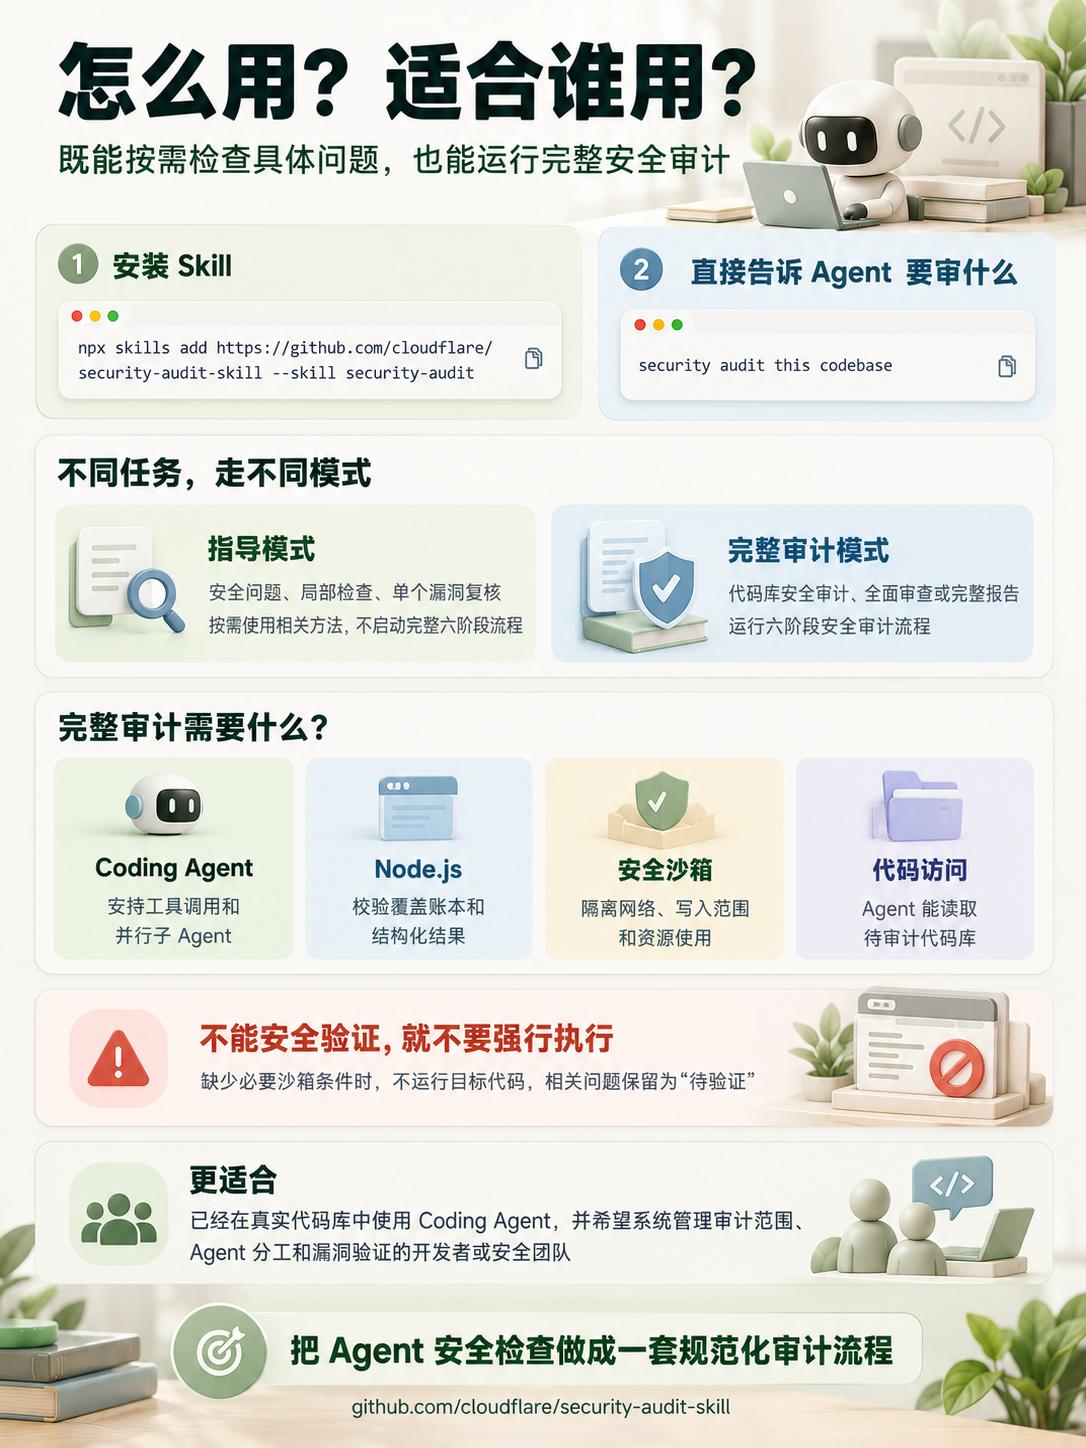
它既可以用于局部安全检查,也可以运行完整审计。完整模式要求 Coding Agent 支持工具调用和并行子 Agent,并需要 Node.js;执行目标代码时还需要安全沙箱。无法满足执行条件的问题继续保留为待验证,不强行运行。
skill Cloudflare CodingAgent Agent 安全审计 代码安全 开源推荐 GitHub 开发者工具