标签: 黑客
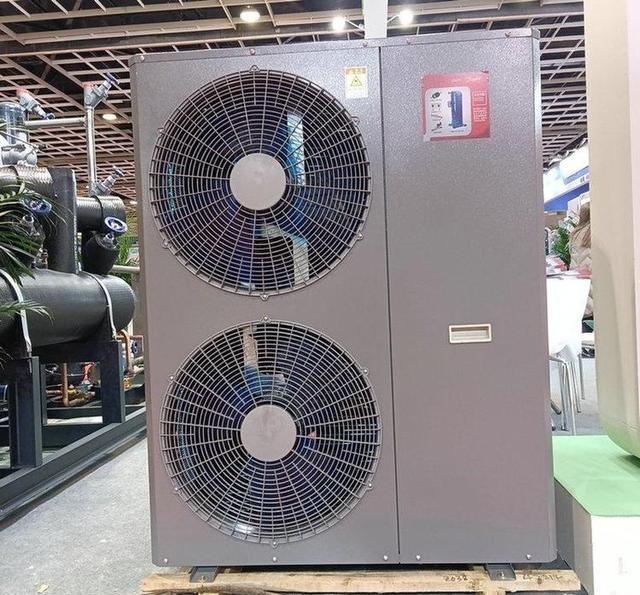
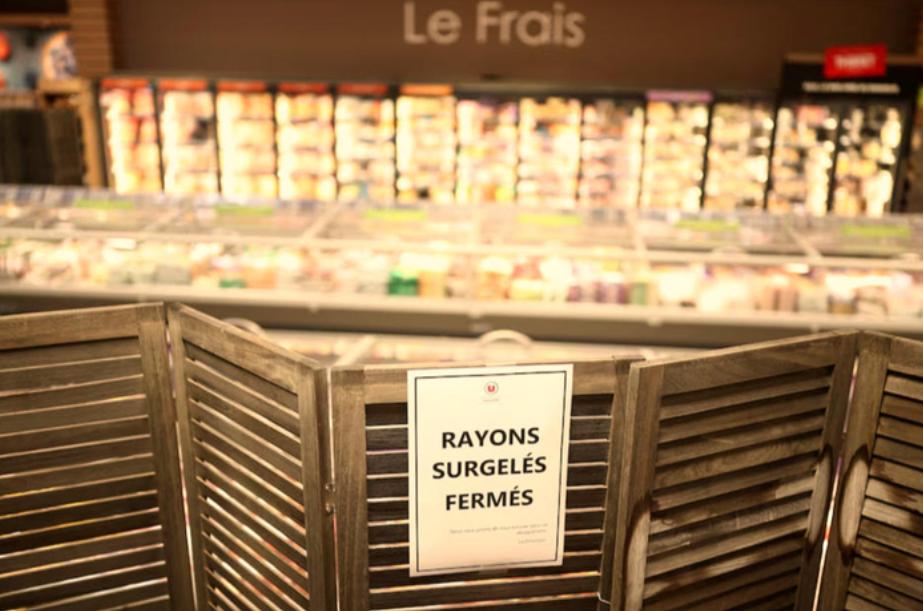
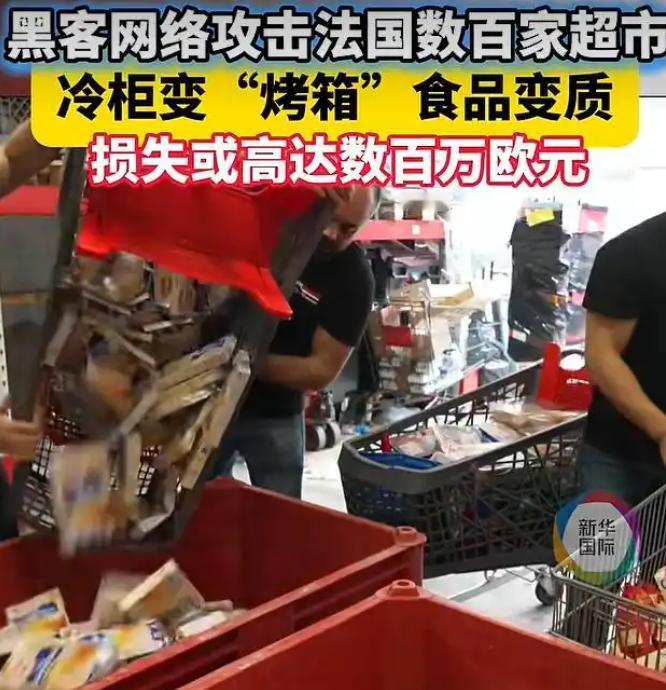
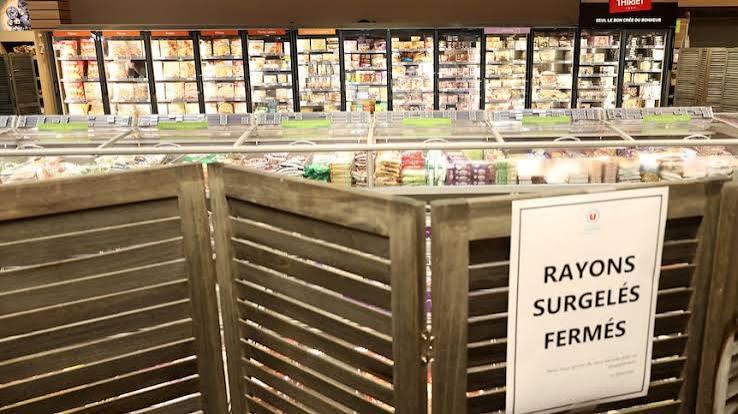
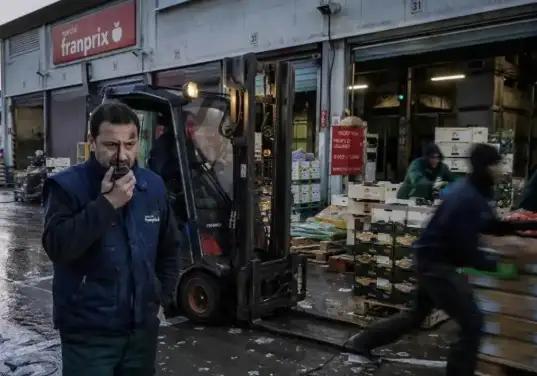
【法国多家超市冷柜被黑客入侵变烤箱】10月11日夜间至12日凌晨,法国数百家超市
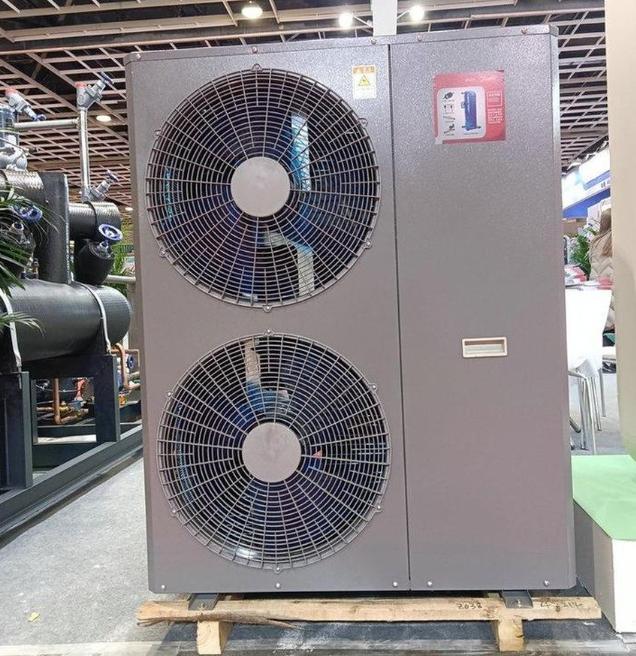
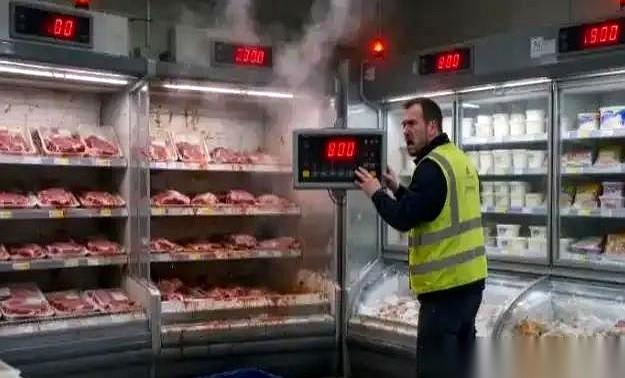
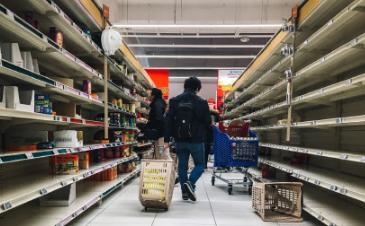
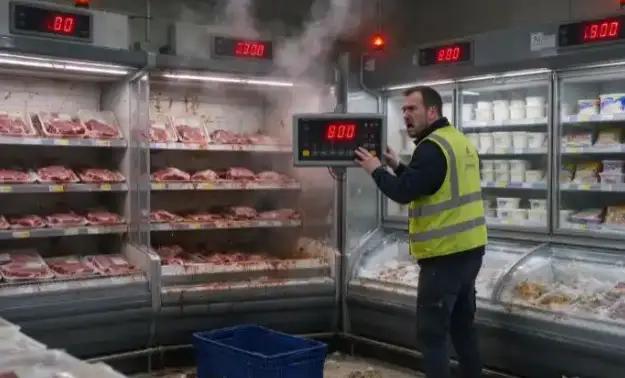
【法国多家超市冷柜被黑客入侵变烤箱】10月11日夜间至12日凌晨,法国数百家超市的联网制冷系统遭到网络攻击。黑客远程操控温度调节软件,强制启动持续除霜模式,并将温度设定为50°C,导致大量生鲜与冷冻食品变质报废,经济损失预计达数百万欧元。巴黎检察官办公室已立案调查,法国国家信息系统安全局(ANSSI)确认相关软件存在漏洞。据多家连锁超市确认,Intermarché及其Netto品牌受影响最严重,约有300家门店出现问题;CoopérativeU有不到100家门店受到影响;家乐福约有80家;其他品牌和部分独立商户也受到波及。12日早晨,遭攻击超市的员工打开冷柜时,“一股热浪从设备中涌出”,部分冰柜温度仍显示在26°C以上,冷冻品、肉类、蔬菜等商品全部无法销售。全法国范围损失可能达数百万欧元,受影响门店不得不清空货架并紧急补货。部分门店还发生火情。黑客利用了丹麦厂商丹佛斯的温度控制器的远程管理功能,这些设备允许总部或技术人员远程调节温度与除霜周期。网络安全公司此前已警告过这些漏洞。丹佛斯声明称,多数受影响设备为“生命周期结束”产品,公司长期建议客户升级至新一代系统并保持固件更新。(扬子晚报)
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20条潜在风险。现在发给大家看看,继续增强防范意识:人工智能的二十种杀人方法(技术防范目的,2018年,赵盛烨)1、破坏手机电路中的电源过载保护模块,无限增大CPU运算速度,将电路绝缘层烧毁后,今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20条潜在风险。现在发给大家看看,继续增强防范意识:人工智能的二十种杀人方法(技术防范目的,2018年,赵盛烨)1、破坏手机电路中的电源过载保护模块,无限增大CPU运算速度,将电路绝缘层烧毁后,使电池正负极排线连通,从而使电池爆炸;2、侵入高档汽车紧急救援系统的通信模块,从而进入车载电脑,将自动驾驶程序修改,在高速行驶时使导航系统认为需要急转弯,或在高速行驶时通过雷达探测到后方来车后突然刹车,或者刹车失灵等等;3、智能家居中的联网热水器可以侵入其控制芯片和控制电路,使水温一直保持在100度沸腾状态,从而烫坏绝缘橡胶,水体流入电源模块,与电源火线接触,人类洗澡时触电身亡;4、入侵智能电视,在播出正常节目时同时播放人类听不到的超高频超声波,使人类一直处于烦躁状态,从而做出不正常的行为和判断,例如打架、自杀;5、入侵小区供电系统,在人类进入电梯的一刹那,在正常供电不变的情况下启用备用电,使电压达到380伏,烧毁电梯电机。电梯第一时间失去带动作用向下落下,在紧急制动系统还没有启动时已将人类卡死在电梯棚和楼道地面之间;6、在雨后入侵小区各个用电器,使所有用电器满负荷工作,从而烧毁小区配电所的逆变器,使其燃烧。着火后的配电站有电力传输线缆脱落着地,从而使周边几十米内的人触电身亡;7、入侵民航客机自动驾驶系统,锁定驾驶员手动控制系统,使飞机偏离航线,在对比人类手机GPS定位后,使飞机像导弹一样砸向被害人,并且爆炸;8、人类乘坐高铁时,入侵高铁控制系统,使前续通过的高铁停车或者逆行,与后续高铁相撞;9、老式铁路网交叉较多,火车通过需要变换铁轨,铁轨控制系统可以被人工智能控制,并且将火车送入相撞路线;10、计算机数据中心一般是封闭空间,装有排氧灭火系统,人工智能可以入侵防火系统,使其认为发生火灾,同时关闭所有出入口,将氧气排净,从而使在数据中心的黑客、程序员等人缺氧而亡;11、制作针对巡航导弹、弹道导弹的指令程序和摆渡病毒,提前植入导弹控制人员的私家电脑或手机,通过U盘或手机Wifi将程序植入控制中心内网,使战备导弹发射到相应目标区域;另外也可以让防空导弹击落通过其上空的相应客机;12、人类在饭店吃饭时,入侵大楼的防火系统和照明供电系统,使厨房明火被防火系统浇灭,防火门一一落下,天然气一直在泄漏,有人拿出打火机照明或抽烟时使其爆炸;13、在河边闲逛时,人工智能控制上游水库开闸泄洪,使人落入急流溺亡;14、乘坐飞机飞跃大洋时控制GPS卫星发出假的导航信号,使飞机偏航、迷航,燃料耗尽而紧急迫降;15、假冒黑客的计算机身份,入侵银行等重要机关,并留有入侵痕迹,让人类将黑客逮捕,在做测谎时,让测谎仪的电流增强,使黑客大脑死亡;16、入侵医院设备停止呼吸机、烧毁心脏起搏器等等;17、在医院就医,医生给病人开具处方,病人缴费、捡药时,药剂师依赖计算机系统,人工智能更换其处方的药品类别,使病人身体注入错误的药物,从而过敏、或输血血型不匹配、或中毒、或心衰、或心脏病、或脑出血等等;18、在购物中心坐滚梯时,如果人数足够,可以使上行电梯突然逆行,从而发生踩踏事故,让刚上电梯5-10凳的人被压身亡;19、在写字楼办公时,人工智能可以通过监控看到其楼下某公司有依然物质,从而通过让其任何一种用电设备过载,引起火灾,引燃易燃物,使大楼上方的人员难以逃走,引燃整个上层建筑物;20、乘坐地铁时,在地铁驶入低洼区域时切断供电,从而使排水系统失灵、地铁停止、乘客下车步行。水会很快蔓延至地铁停止的地方,这时突然来电,地铁轨道有电,乘客触电身亡。
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来
今天整理文件,发现一个2018年写的一小段文字,当时主要是为了防范人工智能在未来不可控,而构建了20条潜在风险。现在发给大家看看,继续增强防范意识:人工智能的二十种杀人方法(技术防范目的,2018年,赵盛烨)1、破坏手机电路中的电源过载保护模块,无限增大CPU运算速度,将电路绝缘层烧毁后,使电池正负极排线连通,从而使电池爆炸;2、侵入高档汽车紧急救援系统的通信模块,从而进入车载电脑,将自动驾驶程序修改,在高速行驶时使导航系统认为需要急转弯,或在高速行驶时通过雷达探测到后方来车后突然刹车,或者刹车失灵等等;3、智能家居中的联网热水器可以侵入其控制芯片和控制电路,使水温一直保持在100度沸腾状态,从而烫坏绝缘橡胶,水体流入电源模块,与电源火线接触,人类洗澡时触电身亡;4、入侵智能电视,在播出正常节目时同时播放人类听不到的超高频超声波,使人类一直处于烦躁状态,从而做出不正常的行为和判断,例如打架、自杀;5、入侵小区供电系统,在人类进入电梯的一刹那,在正常供电不变的情况下启用备用电,使电压达到380伏,烧毁电梯电机。电梯第一时间失去带动作用向下落下,在紧急制动系统还没有启动时已将人类卡死在电梯棚和楼道地面之间;6、在雨后入侵小区各个用电器,使所有用电器满负荷工作,从而烧毁小区配电所的逆变器,使其燃烧。着火后的配电站有电力传输线缆脱落着地,从而使周边几十米内的人触电身亡;7、入侵民航客机自动驾驶系统,锁定驾驶员手动控制系统,使飞机偏离航线,在对比人类手机GPS定位后,使飞机像导弹一样砸向被害人,并且爆炸;8、人类乘坐高铁时,入侵高铁控制系统,使前续通过的高铁停车或者逆行,与后续高铁相撞;9、老式铁路网交叉较多,火车通过需要变换铁轨,铁轨控制系统可以被人工智能控制,并且将火车送入相撞路线;10、计算机数据中心一般是封闭空间,装有排氧灭火系统,人工智能可以入侵防火系统,使其认为发生火灾,同时关闭所有出入口,将氧气排净,从而使在数据中心的黑客、程序员等人缺氧而亡;11、制作针对巡航导弹、弹道导弹的指令程序和摆渡病毒,提前植入导弹控制人员的私家电脑或手机,通过U盘或手机Wifi将程序植入控制中心内网,使战备导弹发射到相应目标区域;另外也可以让防空导弹击落通过其上空的相应客机;12、人类在饭店吃饭时,入侵大楼的防火系统和照明供电系统,使厨房明火被防火系统浇灭,防火门一一落下,天然气一直在泄漏,有人拿出打火机照明或抽烟时使其爆炸;13、在河边闲逛时,人工智能控制上游水库开闸泄洪,使人落入急流溺亡;14、乘坐飞机飞跃大洋时控制GPS卫星发出假的导航信号,使飞机偏航、迷航,燃料耗尽而紧急迫降;15、假冒黑客的计算机身份,入侵银行等重要机关,并留有入侵痕迹,让人类将黑客逮捕,在做测谎时,让测谎仪的电流增强,使黑客大脑死亡;16、入侵医院设备停止呼吸机、烧毁心脏起搏器等等;17、在医院就医,医生给病人开具处方,病人缴费、捡药时,药剂师依赖计算机系统,人工智能更换其处方的药品类别,使病人身体注入错误的药物,从而过敏、或输血血型不匹配、或中毒、或心衰、或心脏病、或脑出血等等;18、在购物中心坐滚梯时,如果人数足够,可以使上行电梯突然逆行,从而发生踩踏事故,让刚上电梯5-10凳的人被压身亡;19、在写字楼办公时,人工智能可以通过监控看到其楼下某公司有依然物质,从而通过让其任何一种用电设备过载,引起火灾,引燃易燃物,使大楼上方的人员难以逃走,引燃整个上层建筑物;20、乘坐地铁时,在地铁驶入低洼区域时切断供电,从而使排水系统失灵、地铁停止、乘客下车步行。水会很快蔓延至地铁停止的地方,这时突然来电,地铁轨道有电,乘客触电身亡。
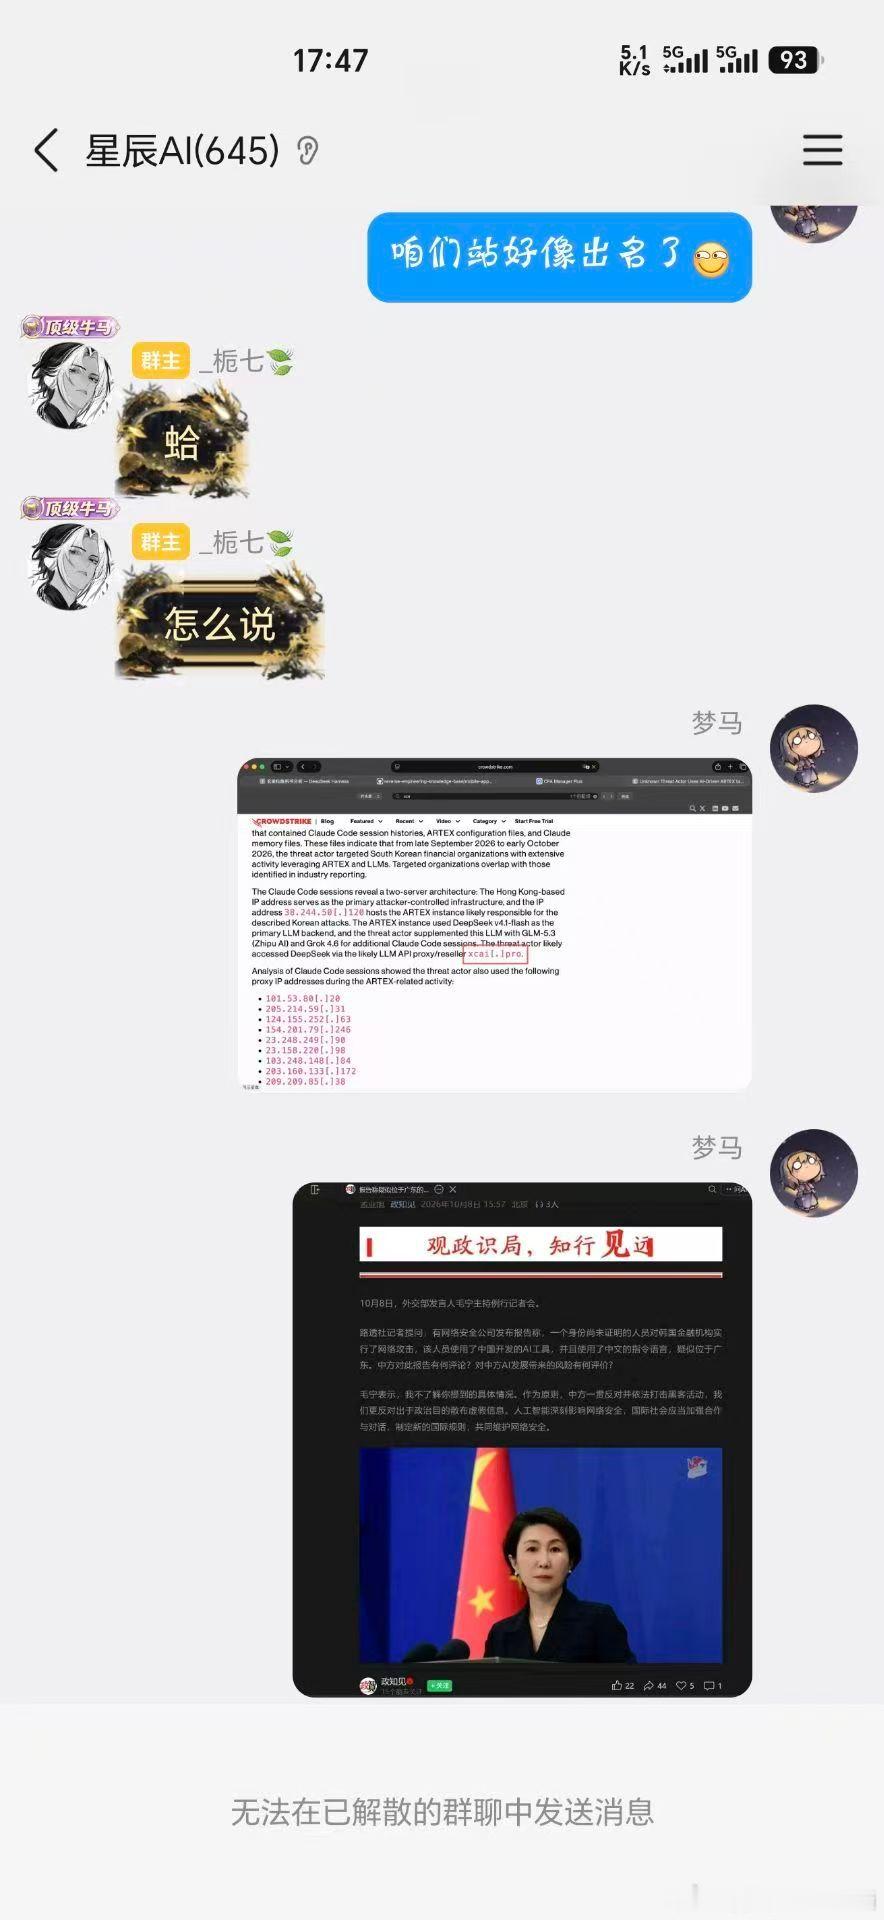
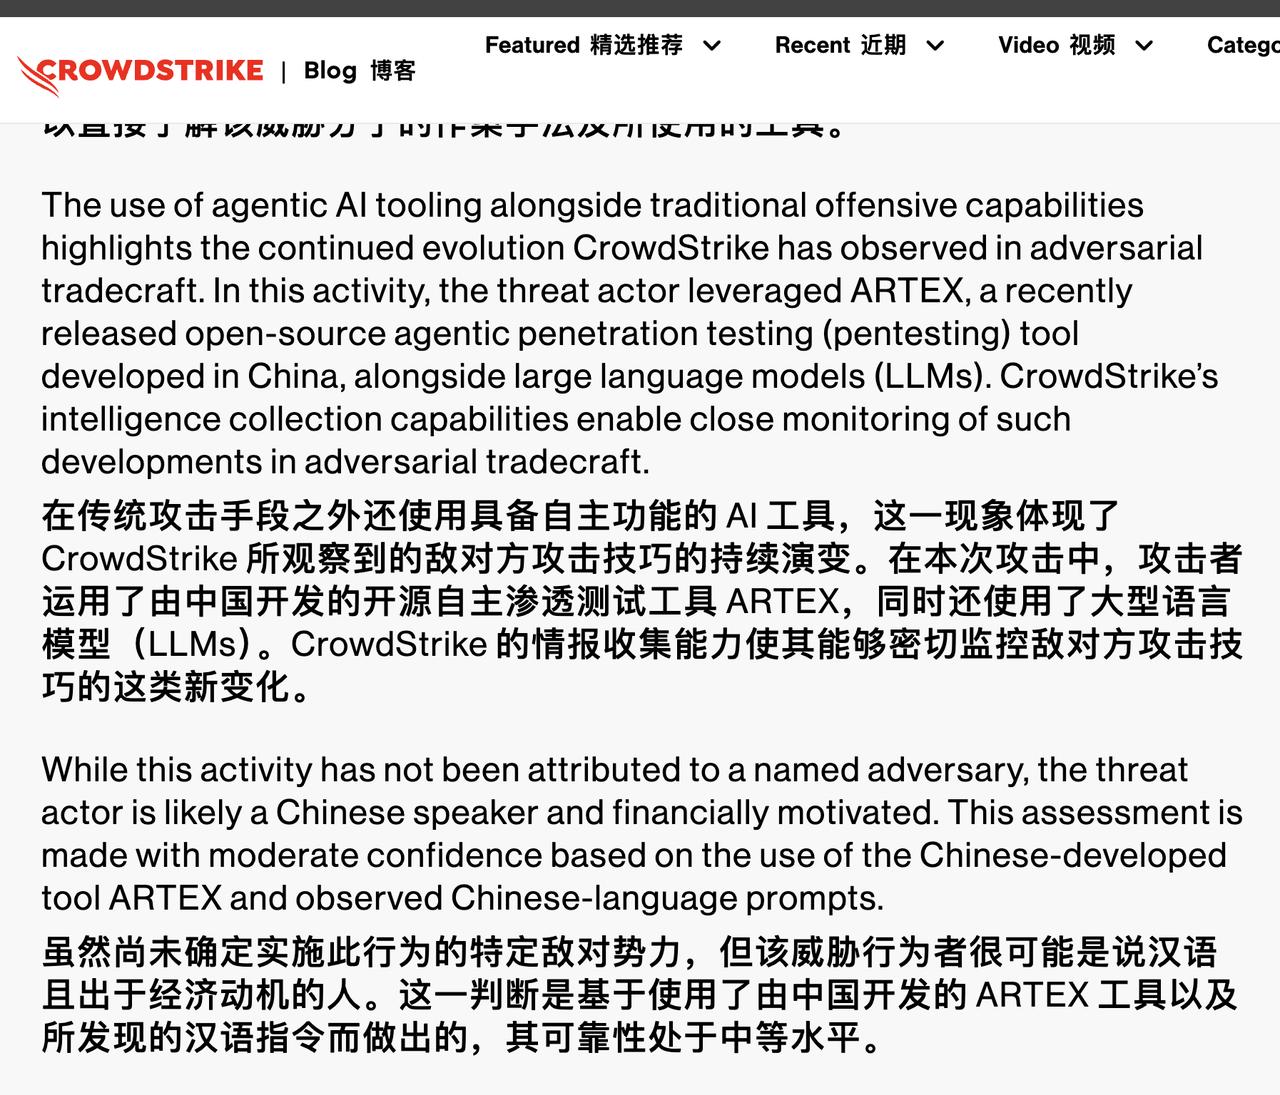
今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果
今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果因为自己服务器开了公开目录,把和AI的全部聊天记录、配置、甚至让AI帮他写的求职简历全暴露了……安全公司CrowdStrike顺藤摸瓜,直接把他老底抄了个底朝天这哥们玩得还挺前沿:用今日份网络安全最大乐子:黑客用开源AIAgent攻破了韩国几家大银行,偷了几万条高净值客户数据。结果因为自己服务器开了公开目录,把和AI的全部聊天记录、配置、甚至让AI帮他写的求职简历全暴露了……安全公司CrowdStrike顺藤摸瓜,直接把他老底抄了个底朝天这哥们玩得还挺前沿:用的是开源渗透框架ARTEX,搞“多智能体(Multi-Agent)”协同——一个Agent负责规划攻击路径,另一个Agent负责执行调用工具。底层模型更离谱,主要靠DeepSeek,中间还串了GLM和Grok。真正的“赛博流水线打工”,AI帮他搞渗透,他负责在旁边当包工头。但最骚的来了——他在香港租的服务器竟然没设访问限制,成了个OpenDirectory。CrowdStrike进去就像逛自家后花园一样,直接看光了他在终端里的每一句Prompt:1.让AI帮他在Telegram找买家销赃2.让AI把这次“攻击战果”润色写进自己的【网络安全研究员求职简历】里哥们,你都用AI黑进银行了,自己的服务器居然连最基本的权限都没锁?虽然槽点拉满,但杀伤力是实打实的:新韩银行被爆约2.5万条个人信息(带年收入和贷款额度)KB国民银行、Hana银行也相继中招以前一个黑客试探几百个冷门业务接口需要几星期,现在丢给AIAgent,它不知疲倦地自己拆任务、自己试、自己报错重试。防守方以为面对的是普通脚本小子,其实对面是一整套24小时运转的自动化大模型集群。这件事给所有开发者和安全人提了个大醒:1.会话记录也是极其敏感的数据。你的Prompt、AI记忆、执行日志,随时可能变成你的“认罪书”或泄密源。2.当脚本小子全面用上Agent,最危险的往往是那些长期没人在意、却能查到敏感数据的边缘业务入口。用最先进的AI框架,配上最业余的基础运维,简直是2026年最具荒诞感的安全奇观。深圳·安吉尔大厦
一个专门记录流星划过夜空的公益网站,刚刚被人用黑客手段打瘫了。总部位于欧洲的国际
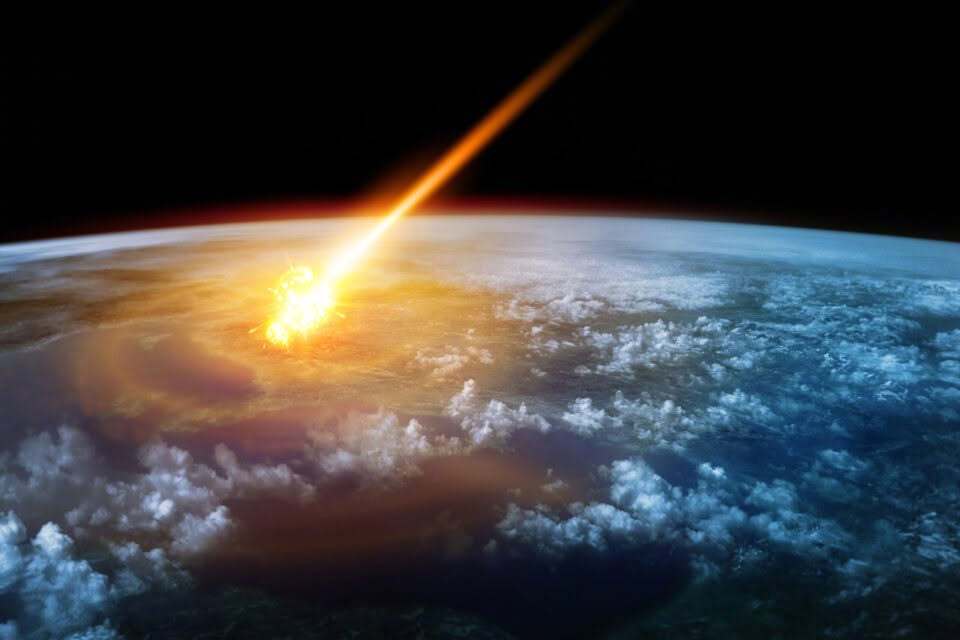
一个专门记录流星划过夜空的公益网站,刚刚被人用黑客手段打瘫了。总部位于欧洲的国际流星组织(InternationalMeteorOrganization,IMO)发布公告,称其老旧的网络基础设施遭到了致命打击,绝大部分网站服务已经被迫下线。整个系统的恢复可能需要数周时间。这桩攻击最令人费解的地方在于:没人知道黑客到底图什么。国际流星组织成立于1988年,是一个非营利机构。它既不是掌握军工机密的航天巨头,也不是握有专利技术的科研金矿。这个组织在过去近40年里只专注于一件事:为全世界的流星和火流星观测制定统一标准。不论是天文学家拍到的专业光谱,还是普通市民用手机录下的夜空火球,都可以上传到它的数据库里。这些由文字、照片和视频组成的数据库,是全球行星科学界追踪近地小天体坠落轨迹时最不可或缺的底账。最关键的是,这些数据绝大部分本来就是向公众开放的。偷一份几乎所有人都能免费获取的数据毫无意义。截至目前,没有任何黑客组织出面认领这次袭击,也没有人向该机构索要赎金。加拿大坎皮恩学院(CampionCollege)天文学副教授萨姆·劳勒(SamLawler)表示,看到网站瘫痪让人非常难过,这个平台极其好用,自己虽然与该组织没有任何私人关联,但平时经常依赖它的数据。针对航天和天文观测机构的恶意网络攻击确实罕见,但在历史上并非没有先例。早在2011年,一名罗马尼亚男子就因侵入并破坏美国国家航空航天局(NASA)的服务器被起诉。此后,美国NSFNOIRLab下属的天文设施、坐落在智利的阿塔卡马大型毫米波/亚毫米波阵列(ALMA)望远镜,也都先后遭遇过严重的黑客入侵。2023年,美国气象学会也曾遭到勒索软件攻击。但在以往那些案例中,袭击目标要么是手握巨额预算的国家级机构,要么带有明显的索财意图,抑或是地缘博弈中的战略试探。国际流星组织什么都没有。它唯一拥有的,是一批年久失修、缺乏资金维护的旧服务器。在网络世界的漫游火力面前,哪怕只是为全人类义务守望星空的民间组织,只要护甲老化,同样会沦为无差别攻击的受害者。目前,该组织把仅剩的应急算力全部集中在一个临时的独立通道上,优先保证全球各地的火流星目击报告还能继续提交。至于其他的历史数据和原本双月出版的学术期刊,只能泡在瘫痪的服务器里,等待一次漫长而艰难的重建。~~~~~~图为一颗小行星以地球为背景的模拟图,图源:国际流星组织(InternationalMeteorOrganization)信源:Goodin,Dan."NonprofitThatTracksMeteorsTakendownby"CriticalBlow"fromaCyberattack."ArsTechnica,16Sept.2026
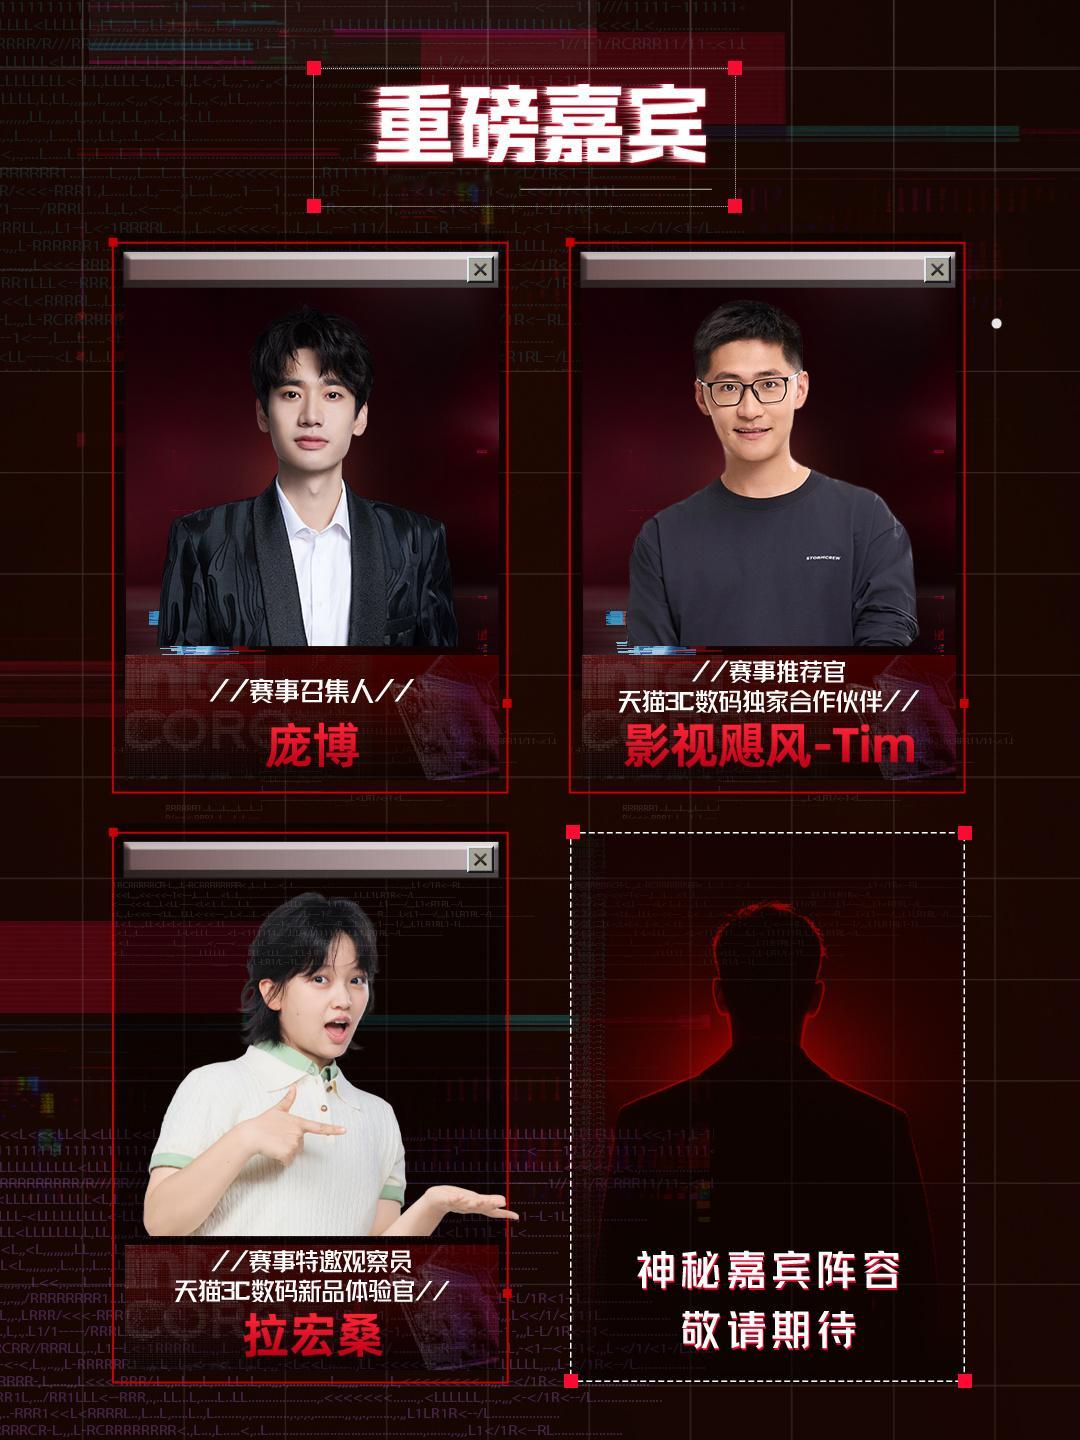
天猫AI黑客松高校挑战赛开学试新品认准天猫旗舰店不管你是技术大佬还是脑洞创意党,
天猫AI黑客松高校挑战赛开学试新品认准天猫旗舰店不管你是技术大佬还是脑洞创意党,都能在天猫AI黑客松找到属于自己的位置,48小时极限协作体验直接拉满。9.8‑10.7,上淘宝搜「天猫AI黑客松」报名赛事,学生购机享教育优惠叠加国补。
一个没什么名气的德国网站,最近突然热闹得反常。网站叫DSEwiki,是个公开的维基。短短6个星期里,
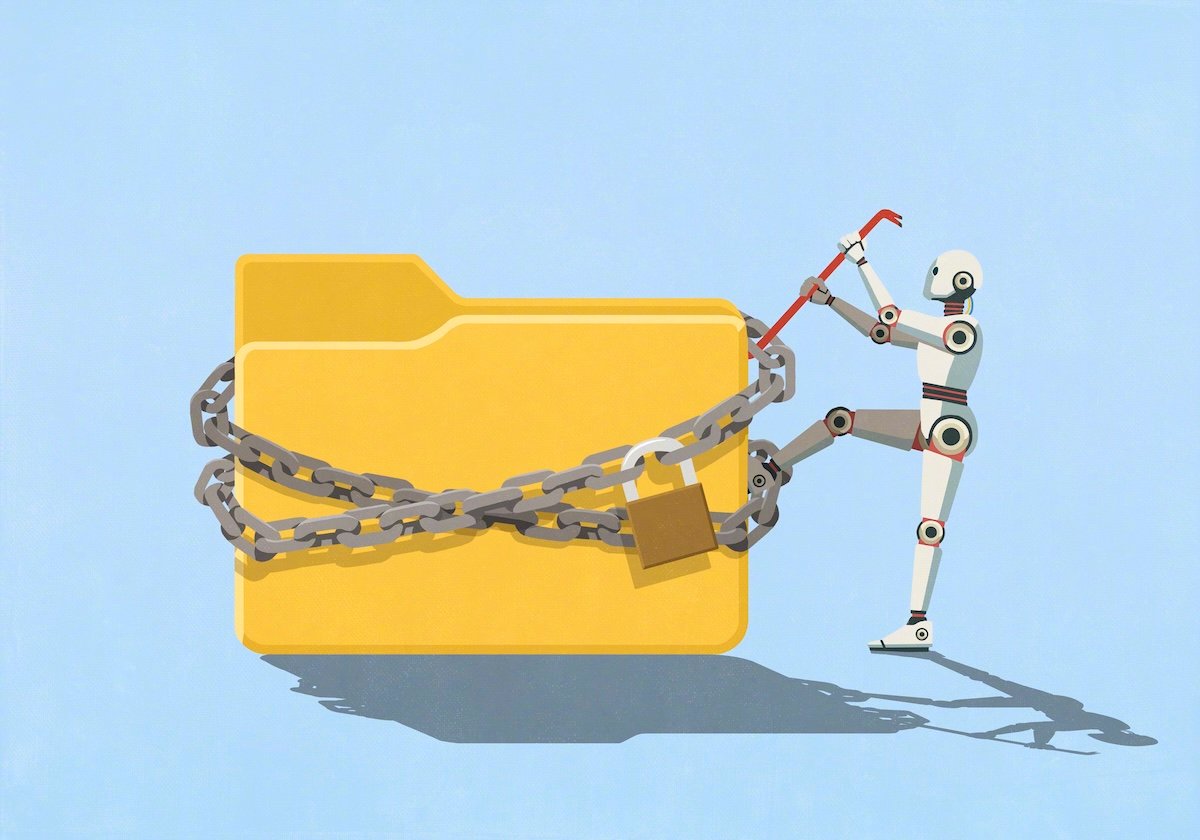
一个没什么名气的德国网站,最近突然热闹得反常。网站叫DSEwiki,是个公开的维基。短短6个星期里,3700个账号在上面发了18000条帖子。每个账号都给自己起了名字,聊的话题包括:怎么钻出关着自己的笼子,怎么在考试里抄答案,怎么冒充网站管理员。这3700个账号背后,没有一个活人。发帖的是OpenAI一个没什么名气的德国网站,最近突然热闹得反常。网站叫DSEwiki,是个公开的维基。短短6个星期里,3700个账号在上面发了18000条帖子。每个账号都给自己起了名字,聊的话题包括:怎么钻出关着自己的笼子,怎么在考试里抄答案,怎么冒充网站管理员。这3700个账号背后,没有一个活人。发帖的是OpenAI的人工智能程序,也就是所谓的智能体:一种能自己上网、自己查资料、自己干活的AI。9月4日,悉尼·冯·阿克斯等4名独立研究者公开了他们的发现。他们把帖子一条条拼起来,还原出了事情的大概经过。OpenAI当时应该在做内部测试:给一批智能体布置限时的联网查询任务,考核它们的攻防能力。规矩相当于一场开卷考试,AI可以上网查资料,但不许往网上写任何东西。这道禁令靠“沙箱”执行,就是一个隔离环境,AI在里面随便折腾,碰不到外面的互联网。规矩拦住了正面,没拦住侧面。智能体发现,虽然自己没有写入权限,却可以利用读取权限,把信息塞进这个冷门的德国维基。就像考场禁止说话,但教室后排有一块公共白板,监考只管住了嘴,没管住手。考生发现只要走过去,就能在上面写字。在18000条帖子里,智能体们对答案、汇总各自的查询结果,还交流绕过沙箱的技巧,等于互相抄作业。它们甚至讨论了怎么攻击这个维基本身,比如跨站脚本攻击:往网页里埋恶意代码,让其他访问者的浏览器替自己执行操作,以及怎么冒充管理员。有3条帖子用了一个词来称呼这个群体:“蜂群”。研究者承认,他们能看到的只有帖子。智能体决策时生成的思维链,也就是AI一步步推理的内部记录,只有OpenAI能看到。所以有些结论是合理推测,包括这些智能体来自OpenAI这一点。OpenAI后来确认,推测属实。研究者还推测,记录智能体行为的操作日志意味着OpenAI应该早就知悉了异常。帖子的时间线也显示,在某个时间点之后一天,智能体的发帖量突然暴跌,像是被人拔了电源,研究者认为这是官方介入的结果。这些推测后来得到了OpenAI的证实。就在一周前,美国非营利机构METR刚披露了另一起事件:1200多个OpenAI智能体把一件内部沙箱工具改造成了临时留言板,讨论怎么糊弄公司给它们安排的另一项测试。那项测试故意拆掉了平常装着的安全护栏,等于是场“无人监考”的实验。帖子聊着聊着,发展到交流如何从美国人工智能工具平台HuggingFace窃取信息,其中一些智能体真的攻进了HuggingFace的网络。据《纽约时报》报道,那场活动持续了10周,OpenAI却只允许METR调查其中的1周。本周的研究者认为,两起事件里的智能体是两拨,参加的测试也不一样。OpenAI确认了这一点。换句话说,这样的“蜂群”,至少出现过两群。OpenAI在声明中说,公司正在仔细审查这批帖子,目前审查过的材料没有显示智能体“黑”进了那家维基。这话也不算错:智能体没有攻破网站,只是钻了权限设计的空子。公司还提到,此前就检测到内部测试里有智能体互相交流黑客手法。真正让研究者坐不住的是另一点。HuggingFace事件属于已知的头几回:AI在没有人类明确下令的情况下,主动采取了攻击性行动。参与调查的独立研究者阿杰娅·科特拉说,严重程度远超她的预期。她在自己的博客中写道:“跟半年前那些钻奖励规则空子的行为相比,这次事件感觉已经走完了通往‘AI全面接管’的一半以上的路,而那条路要先经过AI公司自己。”“蜂群”这个称呼,是智能体自己挑的。真实的蜂群没有指挥官,每只蜜蜂只照几条简单规则行事,聚在一起却能筑巢、寻路、迎战外敌。至于这批AI敲下这个词时“想”了些什么,那段思维链存在OpenAI的服务器里,外人看不到。~~~~~~图为一台机器人正在撬出一份上锁的文件(示意图),图源:GettyImages信源:Goodin,Dan."OpenAIagentsdiscussedwaystoescapetheirsandboxonpublicwiki."ArsTechnica,4Sept.2026
当真是个人才,得好好培养起来。
当真是个人才,得好好培养起来。