聊聊海光CSV机密计算,这才是方案里的真功夫
做技术的同行应该知道,大模型落地有个致命问题:权重文件、知识库、用户会话数据在存储、内存、传输、计算四个环节全是明文。以前靠软件加密根本封不住——Root可以拷文件、PCIe总线可以截参数、DMA可以直接读显存。
这几天看到海光和格尔联合方案的技术细节,发现海光这边的CSV机密计算才是真功夫。它靠芯片硬件搭建独立安全空间,CPU从第一条指令就开始度量,没认证的程序根本跑不起来。方案里提到的“远程证明后释放密钥”,意思是没有通过可信验证,密钥根本不放出来,任务都不给你调度。
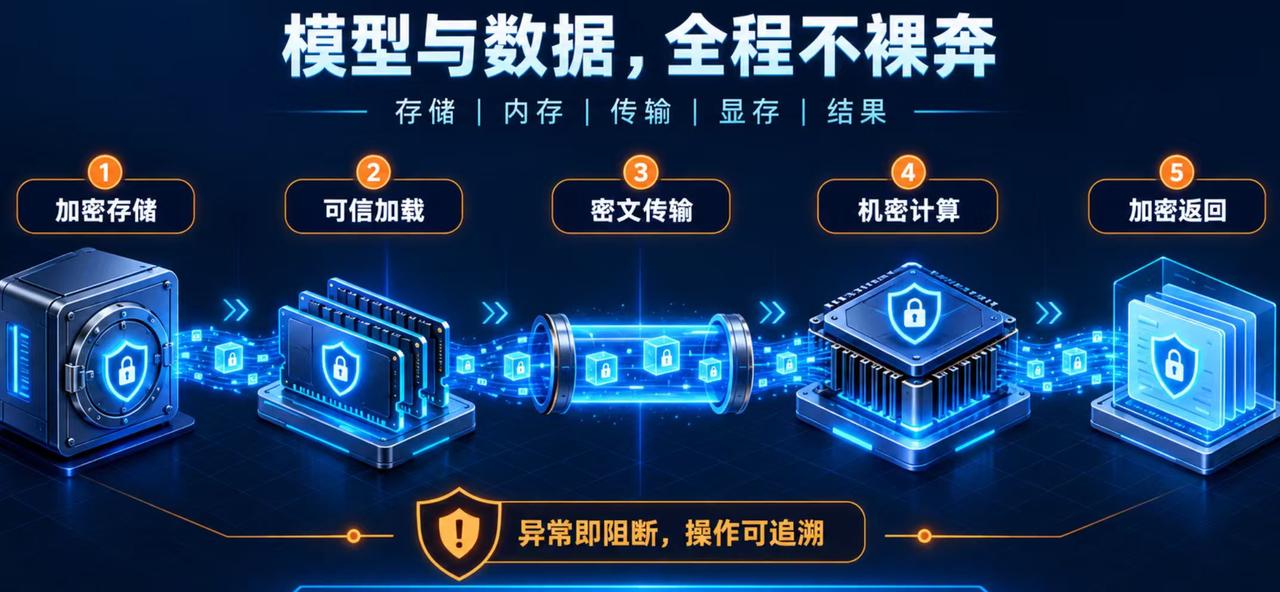
更硬核的是CPU和DCU通过安全通道连接融合为同一可信域,多DCU卡直通并行推理也能保持隔离。格尔那边配合大模型安全保险箱做存储层加密和进程级访问控制,整条链路“存储→传输→加载→计算→返回”全部密态闭环,明文只在可信域出现,用完就清。
技术路线清晰,就看后续在金融交易、政务大模型这些高安全场景的实际落地了。
芯片级安全 机密计算 技术解读