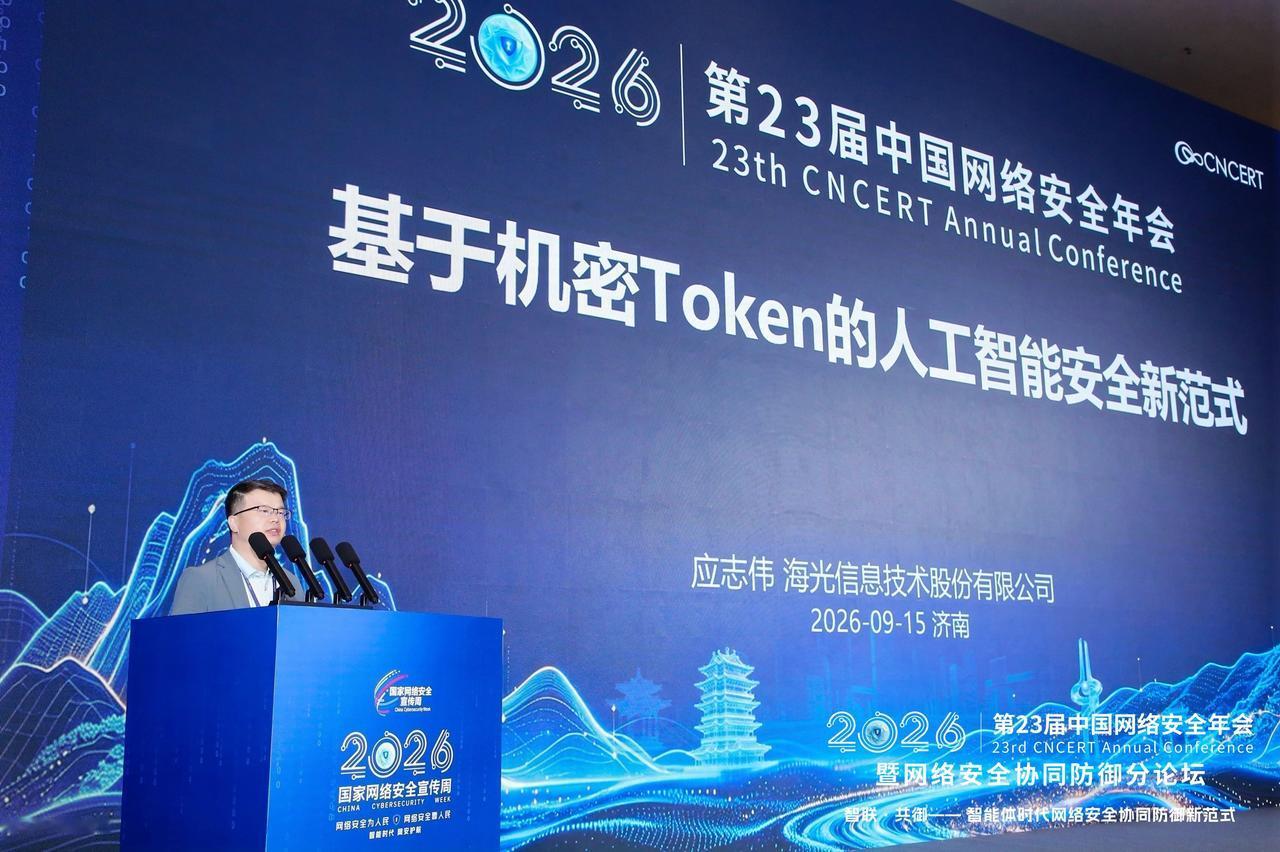
主论坛唯一厂商发言,海光今天讲了个挺狠的判断
今天在济南听完海光应志伟这场,我印象最深的不是“机密Token”这个新词,而是一句更简单的话:信任不能一直建在软件上。
做云和通信基础设施的人都知道,OS、Hypervisor动辄几千万行代码,再叠加各种安全组件,谁也不敢保证永远没有洞。更麻烦的是,AI又在生成更多代码,系统只会继续变复杂。
海光今天把“信任下沉”讲得很具体:最底层先放硬件信任根,用PUF/eFuse做唯一身份,再通过可信启动、远程证明验证平台状态。密钥放在安全处理器里,应用能“用”,但拿不走。平台如果声称自己安全,也不能只听软件汇报,而是让芯片直接给出一份带签名的证明。
这个思路放到云环境里挺有意思。服务器管理员、虚拟化层甚至操作系统理论上都可能被攻击,但硬件里的根密钥和测量值不会跟着“改口”。
说白了,软件会变,人也可能出错。安全最需要的是一个不轻易变化的锚点。今天这场讲到最后,“芯片自证清白”反而是我觉得最有记忆点的。