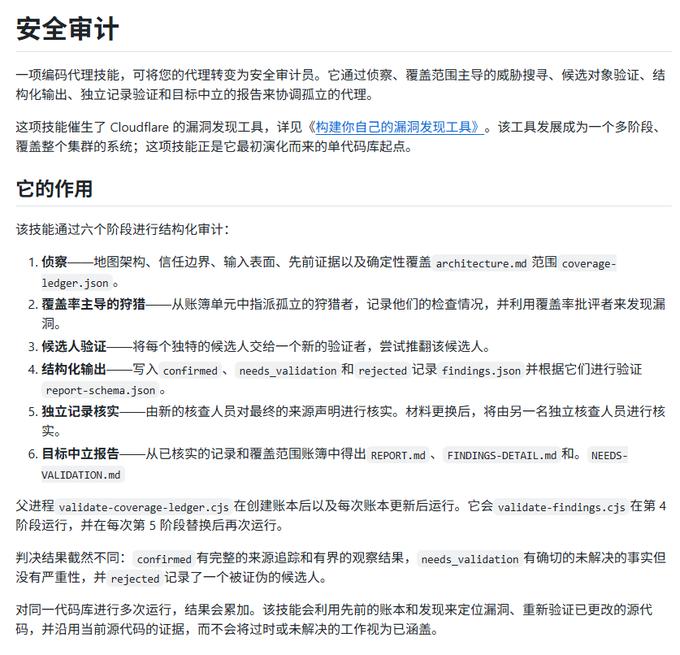
Cloudflare 把内部安全审计的方法做成了一个开源 Skill:security-audit,GitHub 已经 1.1 万+ Stars。
装进编码 Agent 后,可以直接对整个代码库做安全检查,不是简单问一句“有没有漏洞”。
① 发现漏洞的 Agent 不能自己复核,会交给另一个 Agent 反向验证
② 结果只分:确认 / 待核实 / 已排除
③ 待核实的问题必须说明缺少什么证据
④ 多层防护能挡住风险时,只给加固建议,不直接算漏洞
Cloudflare 自己测试时,单次审计只能覆盖一部分问题,多跑几次可以继续补充。
直接一句:security audit this codebase