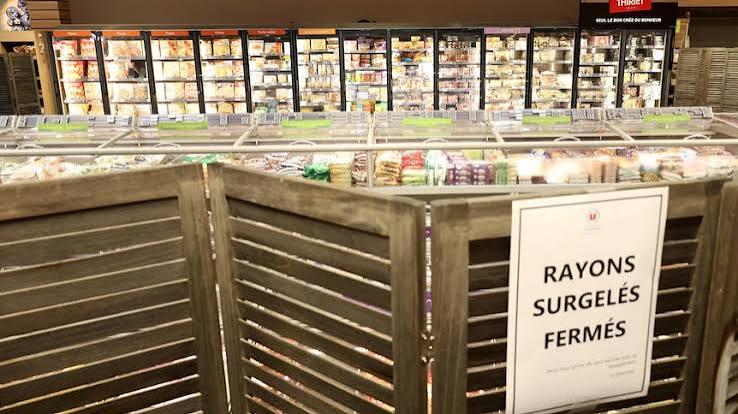
这黑客实在缺德,暗地里把法国数百家商超的冷柜温度篡改至50℃,其中家乐福就有80家,冷藏冷冻的食品都不得不扔掉,同样被黑的还有西班牙、德国、葡萄牙、波兰、比利时等国家的超市。
事情发生在10月11日夜间到12日凌晨之间。巴黎检察官办公室12日确认,这是一场“大规模”网络攻击,目标是法国多家大型食品零售商的联网制冷系统。
被点名的连锁品牌一长串:家乐福80家门店、Intermarché约150家门店、Coopérative U约100家、Monoprix约5%的门店,加上Netto、E.Leclerc等,总受影响门店超过500家。
法国西南部小镇格拉迪尼昂的一家Intermarché超市老板德松说,事发在深夜11点左右,但凌晨4点才知道出事——送货司机发现仓库淹水,冷库温度飙到了50摄氏度,自动喷水灭火系统被触发。他被迫扔掉了满满一大垃圾桶的冷冻食品。
黑客干的事并不复杂。他们远程启动制冷设备的强制除霜程序,把温度设定在50摄氏度,同时把除霜时间从正常的1小时拉长到了8小时,导致警报系统延迟启动,损失进一步放大。
有超市反映部分设备温度甚至飙到了80摄氏度,引发设备损坏和小型火情。巴黎有居民看到,市中心一家Intermarché的员工推着整车解冻的冷冻食品往垃圾箱走,融化的冰淇淋从破裂的桶身淌到街上。
Intermarché的CEO科蒂亚尔对法国媒体说,这次“前所未有”的攻击给全国造成的单日损失“将达数千万欧元”。
问题出在哪儿?这批超市用的制冷控制系统,是丹麦制造商丹佛斯生产的。ANSSI在调查中发现,受影响的设备运行的是过时的固件。
更让人哭笑不得的是攻击者进入系统的方式——用户名是“admin”,密码是当天的日期。
今年8月,美国网络安全公司Claroty发布过一份研究报告,详细说明了丹佛斯AK-SM 800A系列控制器中的认证绕过漏洞,编号CVE-2025-41450,攻击者可以轻松绕过登录机制。也就是说,漏洞早就公开了,补丁早就有了,但大量设备压根没更新。
更离谱的是,这些控制制冷温度的系统直接暴露在互联网上,没有任何网络分段。一个管冰柜的系统,跟管网站的系统一样容易访问,安全边界形同虚设。
目前尚无任何组织宣称对此次攻击负责。巴黎检察官办公室已将案件交由反网络犯罪办公室侦办。法国总理勒科尔尼指示国家信息系统安全局展开调查,并与其他欧洲国家协调,因为西班牙、葡萄牙、波兰、德国和比利时也出现了同类灾情。
欧盟委员会负责农业和食品事务的委员汉森谴责了这次攻击,说了一句分量很重的话:“将食品供应作为攻击目标已经成为现实。”
法国商业及零售业联合会则要求丹佛斯就此次事件保持“完全透明”。丹佛斯回应称,受影响的设备“运行的是过时的固件”,公司“长期以来一直建议”客户保持系统处于最新状态。
一个卖冰箱控制器的公司,把安全漏洞的补丁搁在那里好几个月没人管,出了事再说“我们早就建议更新了”,这话听着熟不熟?