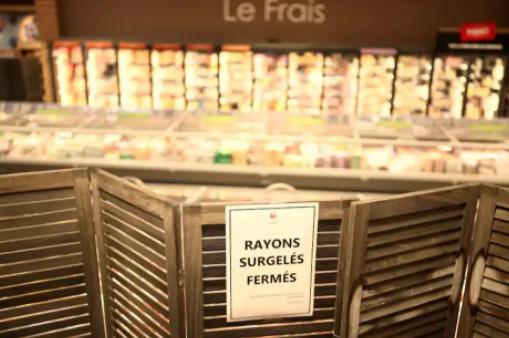
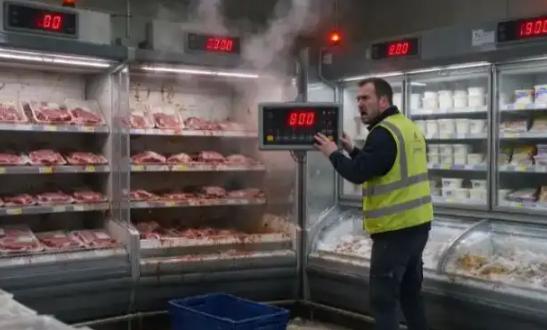
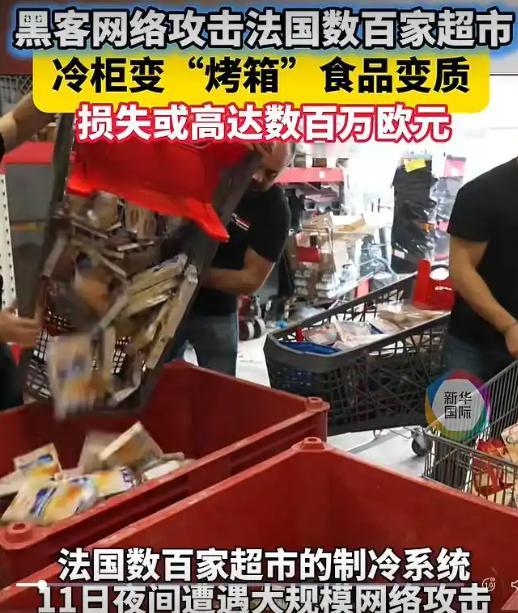
这黑客太损了!偷偷将法国数百家超市的冰柜调高到了50°C,冷冻直接变烤箱,食品变质不得不扔掉,同样被黑的还有西班牙、德国、波兰等很多个国家的超市。
事情发生在10月11号夜间到12号凌晨,正好是超市闭店、没人值守的空档。
第二天早上店员一开门,差点以为走错了地方。冷柜方向飘着一股温热的怪味,拉开柜门更是傻眼。
冷藏区的牛奶、酸奶、鲜奶酪全成了温的,冷冻区的牛排、海鲜化得往下滴水,连冰淇淋都化成了黏糊糊的糖水。
不是一家两家出问题,是法国全境几百家门店集体中招。
按现在公布的数字算,Intermarché超市有150家门店遭殃,U合作社100多家,家乐福80家,Monoprix有30家,再加上一些独立肉铺,总数快400家了。
黑客没偷数据,没留勒索信,甚至连个署名都没有。
他们就干了一件事:远程破解了超市的制冷控制系统,强制打开除霜模式,直接把温度设定到50摄氏度,让设备连续加热好几个小时。
有门店还因为温度过高,线路发烫,差点引发火灾。
最后处理方式只有一个:所有受影响的食品,全部装车销毁,一点都不能留。
至于损失,法国业内初步估算,全行业加起来至少几百万欧元。
更坑的是,很多超市的财产保险根本不赔这个。
普通财险保的是设备故障、自然灾害,这种黑客远程操控导致的货损,属于网络攻击范畴,大多不在常规理赔范围内。
等于超市平白无故吃个哑巴亏,货没了,钱赔了,连说理的地方都难找。
现在的连锁超市,冷链系统全是联网的。
全国成百上千台冷柜,不用一个个跑门店调温度、除霜。总部或者设备供应商坐在办公室,就能远程监控所有设备的状态,一键操作。
这次出事的系统,就是丹麦制冷巨头丹佛斯的产品。
丹佛斯在欧洲商超制冷设备里基本是垄断级的存在,法国、西班牙、德国这些国家的超市,大半都装着他家的控制系统。
黑客就是抓住了这套系统的一个软件漏洞,拿到了远程权限,想怎么调就怎么调。
一个厂商的漏洞,直接横扫了大半个欧洲的超市冷链。
这还不是第一次出现这种事。
今年8月份,美国十几家美军基地里的超市,也遭遇过几乎一模一样的攻击,也是冰柜被人远程调温,食品大量报废。
就在前阵子,荷兰零售巨头阿霍德的配送系统也被黑过,导致全国门店补货停了好几天。
以前大家印象里的黑客攻击,要么是盗刷银行卡,要么是偷公司机密,要么是打勒索病毒要钱。
现在的玩法变了。
这帮人既不要钱,也不偷数据,就是纯纯粹粹的搞破坏。
挑的还都是民生最基础的环节。不是攻击银行总部,也不是黑政府网站,就是打你每天都要逛的超市,动你菜篮子里的牛奶和肉。
成本极低,影响极广,还特别难查。
因为攻击路径藏在设备供应商的系统里,绕开了超市自己的网络防护。超市这边再怎么装防火墙,也防不住设备本身带的漏洞。
而且攻击者全程没碰超市的核心数据,只是改了个温度设定值。很多日志系统甚至都不会记录这种“常规操作”,溯源起来特别麻烦。
到现在为止,没有任何组织站出来承认这事是自己干的。
法国那边已经把案子交给了反网络犯罪办公室,国家信息安全局也介入了,还拉着欧洲其他国家一起查。
但业内心里都清楚,这种攻击,大概率最后是查不出具体黑手的。
有人猜是某些黑客组织搞的恶作剧,也有人说背后有地缘政治的影子,说来说去都没实锤。
其实比起谁干的,更值得注意的是这件事释放的信号。
我们常说的网络安全,以前总觉得是虚拟世界的事。
电脑中病毒了,账号被盗了,网站打不开了,这些都还停留在屏幕里。
但这次的事告诉我们,网络攻击早就从虚拟世界,钻进了现实生活的角角落落。
街上的自动售货机,小区的智能门禁,路上的交通灯,水厂的阀门,甚至你家里的智能空调、智能冰箱,只要连了网,理论上都能被远程操控。
而且这种风险,我们国内也不是完全没有。
现在国内的连锁生鲜店、无人冰柜、社区团购的自提冷柜,也全都是联网管控的。
很多厂商为了维护方便,都会留远程后台。但安全防护有没有跟上,就得打个问号了。
不出事都觉得没事,一出事就是大面积的损失。
这事儿到现在还没完全结束,欧洲还有更多国家在排查自己的超市冷柜有没有中招。
估计接下来很长一段时间,欧洲的商超都得忙着给制冷系统打补丁,升级安全防护。
只是苦了那些超市老板,平白无故损失一笔货款,还得额外掏一笔安全升级的钱。
咱们作为普通人,看看热闹的同时,也留个心眼。
以后碰到超市冷柜温度不对劲、生鲜闻着有异味,别不当回事。
说不定哪一次,就不是普通的设备故障了。
毕竟在这个万物互联的时代,你永远不知道,隔着屏幕的另一端,有谁在偷偷拨弄你身边的设备。