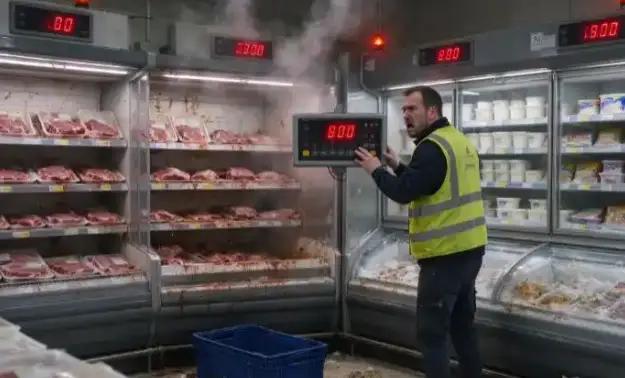
这黑客真够损的,偷偷将法国数百家超市的冰柜调高到了50°C,其中家乐福就有80家,冷藏冷冻的食品都不得不扔掉,同样被黑的还有西班牙、德国、葡萄牙、波兰、比利时等国家的超市。
2026年10月11日深夜至12日凌晨,一场前所未有的网络攻击席卷了法国零售业。巴黎检察官办公室12日确认,这是一场“大规模”攻击,“影响了法国各地数家主要食品零售商的联网冰箱”。家乐福旗下80家超市被黑
在法国经营约490家门店的Monoprix公司5%的门店受影响,安特马尔谢超市约150家门店的冰柜在一夜之间被加热至50摄氏度,持续长达6小时。
所有受影响的食品全部被丢弃,以消除健康风险。安特马尔谢首席执行官蒂埃里·科蒂亚尔对媒体说,这场“前所未有”的攻击将导致“全国范围内单日损失数千万欧元”。欧洲网络安全公司Sekoia分析师费利克斯·艾梅指出,西班牙、葡萄牙、波兰、德国和比利时也受到了此次攻击的影响。
这帮黑客是怎么干的,说出来你可能都不信。他们没用什么高明手段,就是把超市冷链系统的“除霜模式”给恶意利用了。
现代超市的冷藏冷冻区域通常由集中控制面板管理,这些面板控制着整家店的冰柜,并且可以通过互联网远程访问,目的是让维修公司能在任何地方调节温度。涉事超市配备的是丹麦制造商丹福斯生产的制冷控制系统,该系统配有自动除霜功能。
黑客远程登录控制面板,启动强制除霜功能,把温度设定为50摄氏度。除霜功能本来是让设备短暂加热融化蒸发器上的冰霜,这帮人把它变成了持续数小时的“烧烤模式”,冰柜在几个小时内就被加热到50度,生鲜和冷冻食品全部报废。
最让人后背发凉的是,这不是什么高深的技术攻击,漏洞早在两个月前就被公开了。
2026年8月9日,美国网络安全公司Claroty的研究团队就详细披露了丹福斯AK-SM 800A控制器中的漏洞,丹福斯随后发布了修复补丁。可那些被攻击的设备,要么运行的是已经停产的旧型号,要么就是没打补丁的过时固件。
丹福斯在声明中说得很直白,受影响的设备“运行的是过时的固件”,公司“长期以来一直建议”客户保持系统更新。英国网络安全公司Pen Test Partners的合伙人肯·芒罗评价道:“这关乎基本的网络卫生。
搞砸了,你就会得到一堆臭气熏天的解冻食品。”他说,因为漏洞早就公开了,攻击者实际上是在“推一扇敞开的门”。
路透社的记者用互联网扫描服务Shodan一查,发现截至10月12日,仍有至少4500个丹福斯接口在互联网上公开可见。法国互联网扫描公司Onyphe进一步指出,其中只有极少数设备在运行最新版软件。
谁干的。目前没有任何组织宣称负责,也没有任何勒索要求。这让调查人员很困惑——通常黑客要么图钱,要么图政治名声,这次什么都没要。
有分析人士指出,这次攻击“有明显的蓄意破坏意图”,而不是单纯的数据窃取。肯·芒罗提了一种可能:这可能是“小孩瞎搞”。但这个“小孩瞎搞”造成的损失,单日就以千万欧元计。
这不是第一次了。今年8月下旬,美国约十几家军方超市也遭遇了类似的制冷设备故障,同样导致食品损失。同一套系统,同一个漏洞,两个月内被搞了两次。
这件事暴露的问题,比一次超市食品报废严重得多。全球有多少超市的冷链系统正在以同样的方式暴露在互联网上。
路透社的扫描只是查了丹福斯一个品牌的接口,就找到4500个。如果扩大到其他品牌的制冷控制系统,这个数字会是多少。冷链设备不像服务器,它没有专人24小时盯着安全补丁,很多超市老板甚至不知道自家冰柜连了网。
法国商业及零售业联合会已经呼吁丹福斯就此次事件保持“完全透明”,法国国家信息系统安全局也确认了丹福斯软件中的漏洞,并已将案件交由反网络犯罪办公室侦办。欧洲零售业协会总干事克里斯特尔·德尔贝格说了一句意味深长的话:“这一事件凸显了整个供应链韧性的重要性”。
一个连自家冰柜温度都控制不了的超市,怎么保证货架上的食品安全。这帮黑客用最损的方式,给全欧洲的零售业上了一堂网络安全课。课讲完了,账单还在算。