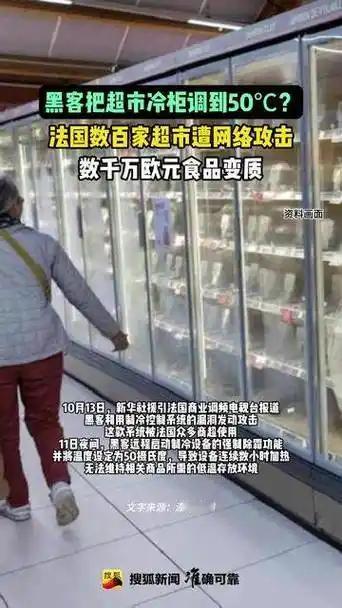
太缺德了!这黑客竟悄悄把法国数百家超市的冰柜调到50℃,家乐福就有80家中招,冷藏、冷冻食品只能扔掉。西班牙、德国、葡萄牙、波兰、比利时等国的超市,也同样被黑了。
鲜奶、肉类、熟食在高温里迅速变质,大批生鲜只能直接扔进垃圾箱。
巴黎一家超市员工推着满载解冻食品的手推车走向垃圾桶,融化的冰淇淋从破口流了一路。
这不是偷数据,不是勒索比特币,而是直接对物理世界动手。攻击者绕开了收银系统和客户数据库,选择了冷柜控制器这个最不起眼的入口。
网络安全专家的评价一针见血:这次攻击难度不高,但影响极大。
高在哪?高在这把刀捅的不是一家超市的钱包,而是整条食品供应链的软肋。这些冷柜都联网,由统一系统管控。
一个型号的温控器被攻破,几百家店同时遭殃。家乐福、法国另一家大型连锁超市、多家区域连锁,平时在市场上杀得你死我活,在这个漏洞面前整整齐齐倒在同一战线上。
更让人后背发凉的是,这个漏洞不是今天才冒出来。网络安全研究团队早在几个月前就详细报告过该型号温控器的多个漏洞,制造商随后发布了补丁。
但大量客户根本没有更新。制造商事后承认,受影响设备运行的是过时固件,很多已经到了生命周期终点,不再接收安全更新。
漏洞公开了,补丁也发了,为什么还是被打穿?因为更新固件这件事,在零售行业的优先级清单上排得极其靠后。一台冷柜只要还能制冷,没人会想着去动它的控制系统。
信息技术部门盯的是收银系统和客户数据,那些直接跟物理世界打交道的工业控制设备,往往被当作装了就不管的基础设施。
物联网让这些设备上了网,方便了远程运维,也把后门开给了全世界。攻击者不是比你聪明,是比你勤快。
这件事还有一个容易被忽略的横向坐标。今年八月,美国十几个军事基地的超市也遭遇了几乎一模一样的攻击,冷藏设备被远程操控,食品变质,损失惨重。
美军基地的供应链防御级别够高了吧?照样被同一类漏洞打穿。
而这一次,法国的攻击可能波及西班牙、葡萄牙、波兰、德国、比利时等多个欧洲国家,因为那家温控器厂商在整个欧洲零售市场都有大量部署。
从军事基地到平民超市,从法国到半个欧洲,攻击面在扩大,攻击门槛却在降低。三名网络安全专家对路透社表示,这次攻击似乎很容易执行。
一个不需要高级组织、不需要零日漏洞、甚至不需要太多资源的攻击,就能让数百家超市的冷链系统集体瘫痪,数千万欧元的食品化为垃圾。这才是最让人不安的地方。
过去我们谈论网络安全,脑子里想的往往是数据泄露、账号被盗、银行转账被劫持。这些东西当然严重,但它们的破坏是抽象的、可追溯的、可以补救的。
而这一次,攻击者用一行代码让冷柜升温,直接摧毁的是摆在货架上的食物,是老百姓餐桌上的鲜奶和肉,是一个国家食品供应体系里最日常也最脆弱的那一环。
法国一家连锁超市的首席执行官在社交媒体上写的那句话值得反复读:针对生鲜产品保鲜及民众食品供应至关重要的设备进行破坏,性质极其严重,且前所未有。
前所未有四个字,用得很克制,但分量很重。
法国国家信息系统安全局已经介入调查,巴黎检察官办公室的反网络犯罪部门也已立案,但目前没有任何组织宣称对此负责。
不勒索、不发声、不留名,这种沉默本身就是一个危险的信号。
它意味着攻击者可能不是为了钱,而是为了制造混乱,或者单纯在展示能力。
当破坏本身成为目的,防御的难度会成倍上升。因为你无法通过谈判、付款或者满足任何诉求来让攻击停止。
往更深一层看,这件事暴露的是一个结构性的安全赤字。
全球冷链物流正在快速数字化,冷柜联网、远程温控、自动除霜、数据回传,这些技术让运营效率大幅提升,但也让每一个节点都变成了潜在的攻击入口。
对于国内的零售行业和冷链物流体系来说,法国这一夜值得逐帧回看。
我们的超市冷柜联网率在快速提高,智慧冷链的概念铺得很广,但信息安全投入跟上了吗?那些跑在冷柜里的控制系统,固件更新了几次?默认密码改了吗?
远程访问的权限管理到位了吗?这些问题平时没人问,因为冷柜只要能制冷,就没人觉得它有问题。
但法国的教训恰恰说明,安全问题从来不会在你准备好的时候才来敲门。
法国超市那一夜的烤箱模式,不只是一场远在欧洲的网络攻击事件。它是一记警钟,敲的是所有把关键基础设施接上互联网却忘了锁门的人。
食物可以重新上架,冷柜可以修好,但如果下一次攻击瞄准的是供水系统、电力调度、医院冷链,后果不需要任何人来想象。
技术给了我们便利,但便利和安全之间的那道墙,得有人去砌。