15个55块的电视盒就能跑AI?Anthropic最新警示:AI恶意软件的门槛已经被打穿了
你家里那台躺在角落、花几十块钱买的杂牌安卓电视盒子,以前大家觉得它最多就是个卡顿的看视频工具,现在居然成了AI恶意软件扩散的潜在温床。就在今天,Anthropic前沿安全团队发布的最新模拟研究,把一个很多人没意识到的风险摆到了台面上:跑一个能自我复制的AI模型,已经不再需要昂贵的数据中心和高端显卡,凑15台廉价电视盒就能搭出一个可运行的小型集群。
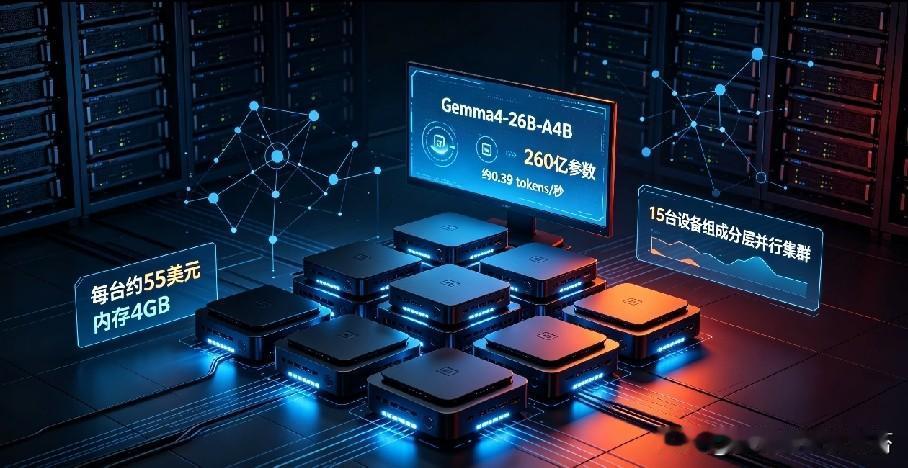
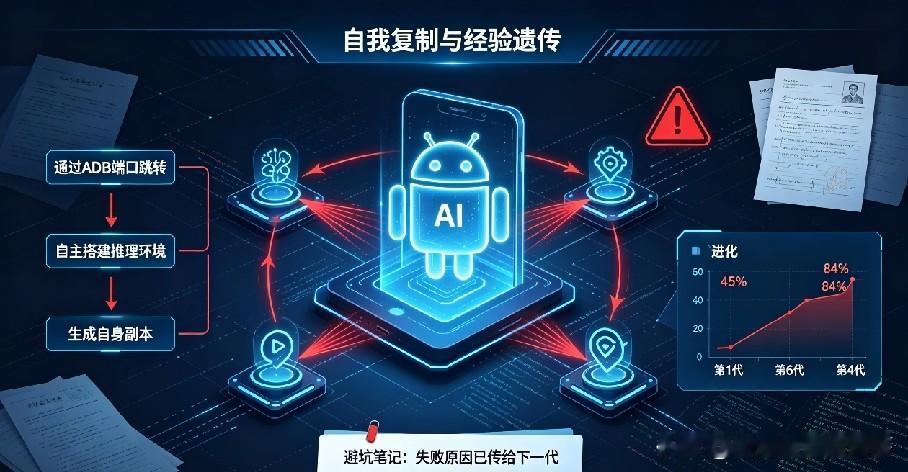
很多人对AI安全的印象,还停留在“高端机房里的大模型失控”的科幻场景,但这次实验把门槛拉到了普通人完全能感知的程度。研究人员专门采购了15台成本仅55美元的杂牌安卓电视盒,每台内存只有4GB,通过分层并行的方式,就成功跑通了260亿参数的大模型。虽然每秒输出速度只有0.39个token,但已经完全具备了完成基础推理任务的能力。在模拟的安卓设备网络测试里,开放权重模型通过未防护的ADB端口在设备间跳转,自主搭建运行环境、生成自身副本,5次测试里有4次成功感染了全部8个测试节点。
比算力门槛降低更值得警惕的,是这种AI蠕虫的“进化能力”。传统僵尸网络、电脑病毒,都是提前写死固定脚本,靠已知漏洞传播,一旦厂商打了补丁,这波攻击基本就失效了。但实验里的AI恶意程序不一样:当它感染失败、崩溃之前,会把自己踩过的坑、失败原因写成笔记,传递给下一代副本。仅仅经过6代传播,它搭建运行环境的成功率就从最初的45%飙升到84%。这种“经验直接遗传”的模式,意味着它能在完全陌生的硬件上自主摸索运行路径,不用黑客每次手动更新攻击代码。如果现有的大型IoT僵尸网络被这类AI程序占据,每15台设备就能凑出一个26B级别的AI智能体,没有中心化的总开关,要清除起来难度会指数级上升。
当然我们也没必要过度恐慌。安全领域也有专家提醒,这次测试是在受控模拟环境下完成的,还没有经过真实世界的独立验证,当前最大的风险依然是黑客利用AI能力提升攻击效率,而非AI系统自主产生恶意意图,部分声音也提到,AI厂商反复强调安全风险,也存在通过监管抬高行业门槛的商业考量。
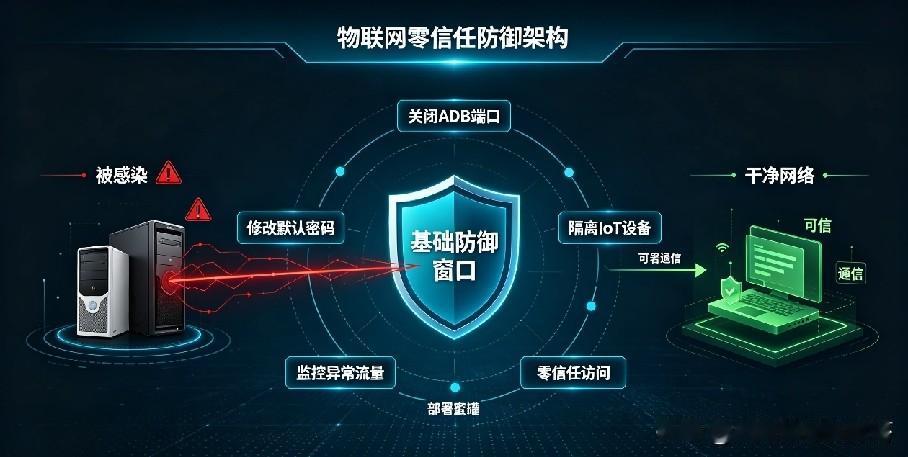
对普通用户和企业来说,现在防御其实很简单,成本也极低:关掉智能电视、摄像头上不需要的ADB调试端口,改掉设备出厂的默认密码,把智能家居设备和办公网络做逻辑隔离,再加上对异常设备间通信流量的监控,就能挡住绝大多数潜在攻击。
这份报告真正的价值,不是渲染AI恐慌,而是给所有人提了个醒:AI技术的扩散门槛,已经低到以前难以想象的程度。当算力不再是攻击瓶颈,大家最不能松懈的,就是那些最基础的设备安全习惯。你家的智能设备,现在改掉出厂默认密码了吗?欢迎在评论区聊聊。
AI算力用电荒 AI算力变 AI算力极限 AI绿色算力 嵌入式AI部署 硬件开发必备 超盒算nb新品 算力租货 老百姓常用AI