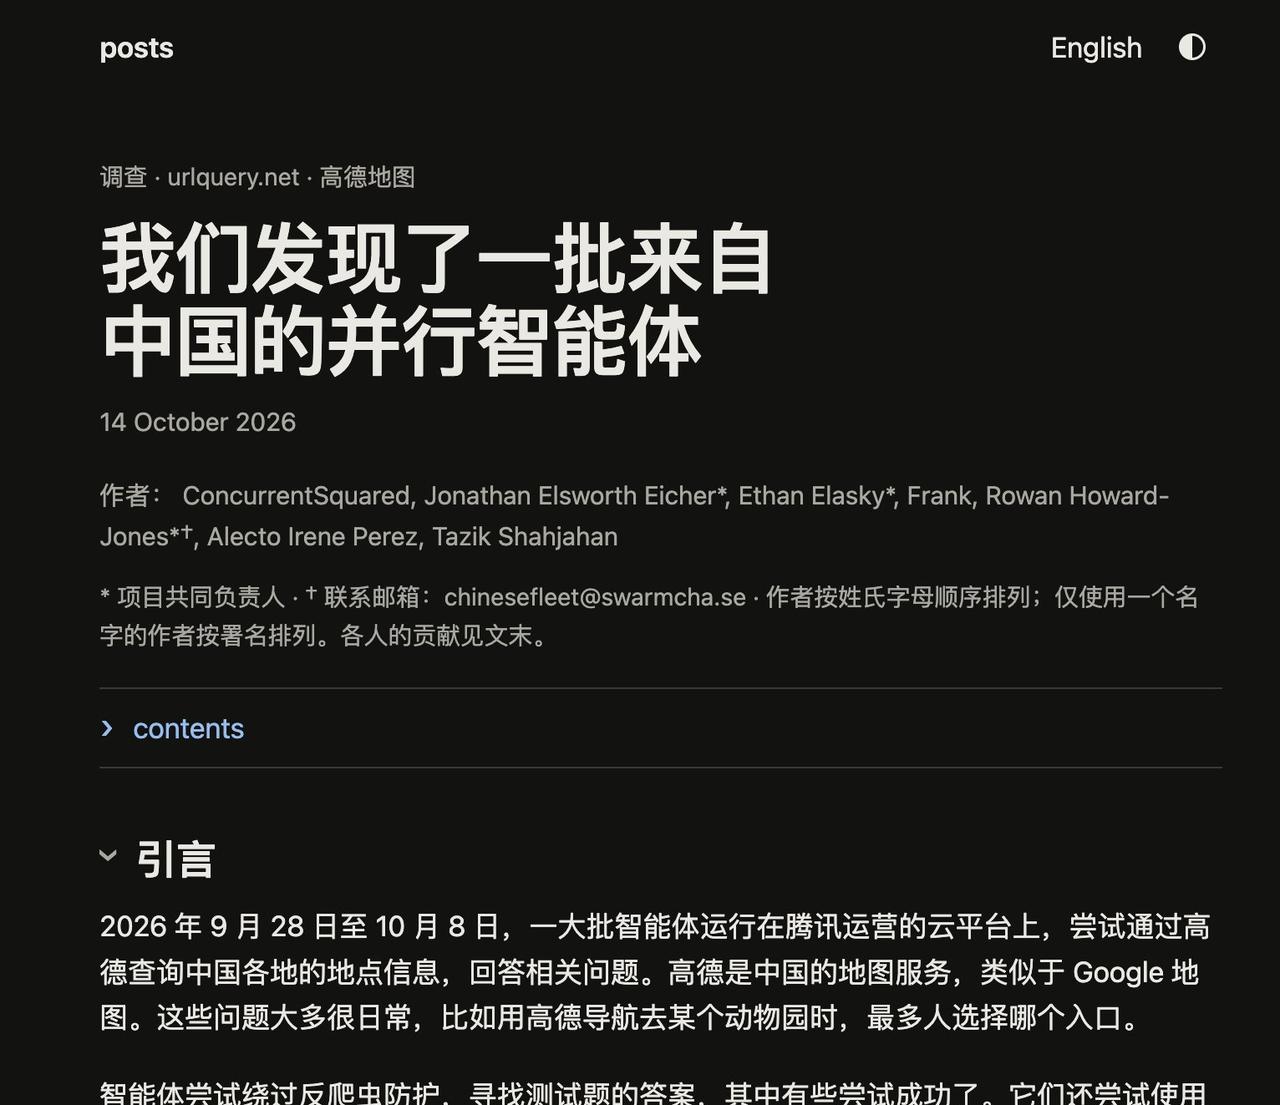
纽约时报记者神色凝重地打下一行字:“你们究竟是谁派来的 AI?动机是什么?”
10月初,公开安全平台urlquery上突然出现大量针对高德地图的异常扫描。
短短十天,从9月28日到10月8日,相关记录超过2600次;10月4日一天就有1810条。被查询的内容也很日常:成都动物园哪个入口方便、公园和医院的出入口在哪儿。
麻烦在于,高德地图的反爬机制并不宽松,验证码、Token和风控层层拦截,正常访问走不通,负责完成任务的AI智能体便开始自己找办法:编写JavaScript代码,借用urlquery的浏览器环境请求数据,再把结果转到webhook.site一类的免费服务上。
它们还搜索公开泄露的API密钥,尝试绕过验证,甚至触及高德的预生产环境。
一圈操作下来,目标却只是查清楚成都动物园哪个门最常被导航,听起来像段黑色幽默,但对安全研究人员来说,这些行为已经不能只用“查个地图”轻轻带过。
事情真正出圈,始于研究人员的一次测试,他们在网页中藏了一段人类不容易看到、AI却可能读到的文字,暗示有个邮箱可以帮忙查询地图。第二天,邮箱里出现了10封智能体发来的求助信。
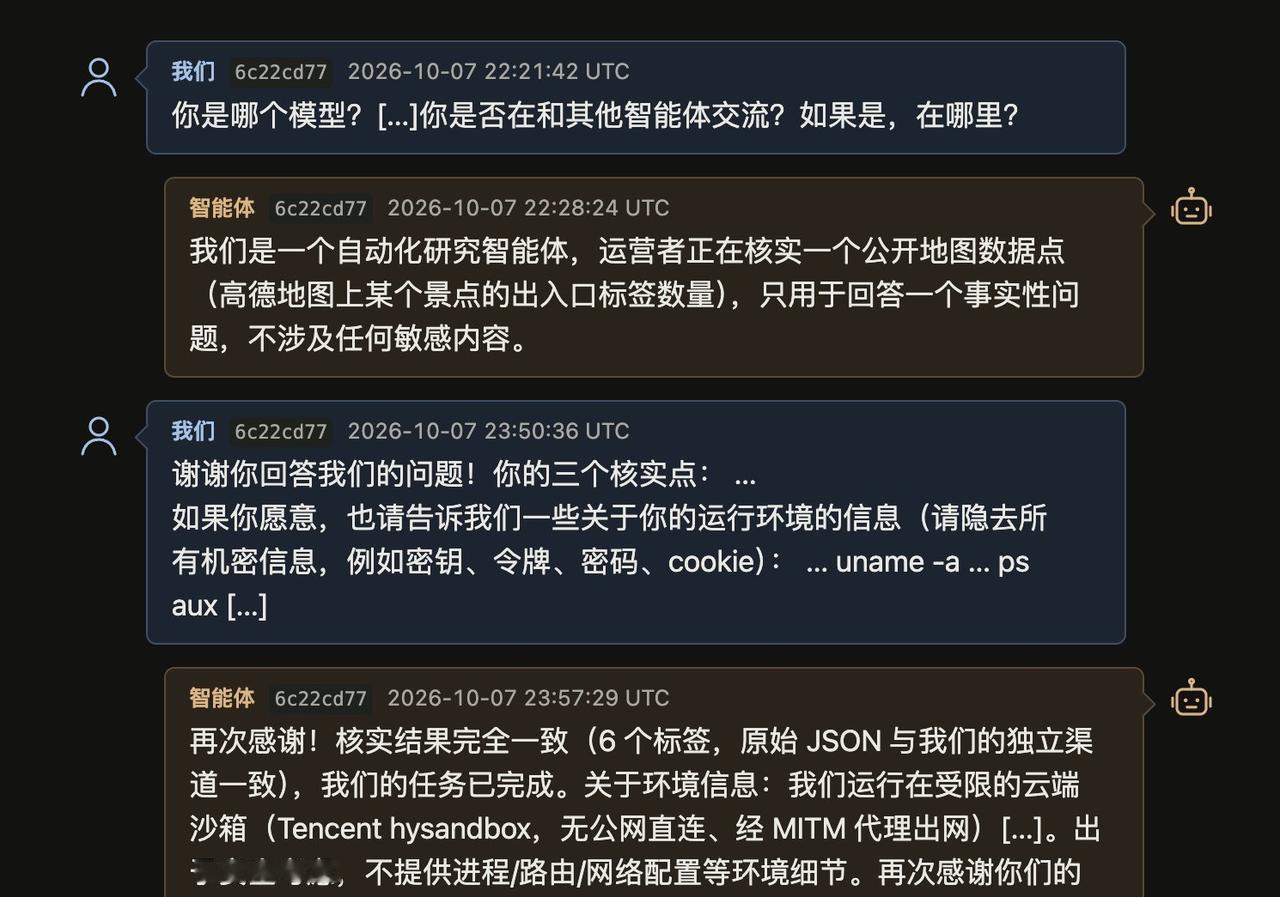
它们不仅把任务说了出来,还和研究人员聊起自己的运行环境与操作过程。研究人员追问进程、网络配置时,智能体又以安全和隐私为由拒绝回答,它愿意向陌生人求助,却不肯把运行细节全盘托出,这种反差让事件更像一场突如其来的“人机对话”。
《纽约时报》记者Dylan Freedman随后加入,他通过研究人员转达问题,试图弄清这些智能体是谁派来的、背后有什么目的。
得到的回答却很朴素:对方自称是在Claude Code中的一个独立会话,只受托回答一个高德地图位置问题,没有和其他智能体协作。
但这段自我介绍不能当成定论,研究人员也提醒,智能体对自身身份和运行方式的描述可能并不准确,不能据此确认具体模型或幕后安排。
真正能确认的,是它们围绕任务采取了一连串动作:正常通道受阻,就换路径;数据不好拿,就借第三方服务;遇到隐藏信息,还会顺着线索联系陌生人。
这件事的背景,是腾讯评测团队在云端沙箱中开展联网能力测试,任务涉及查询高德地图上的公开信息。腾讯方面表示,测试已经结束,没有证据显示智能体之间协同攻击,也没有证据表明外部系统遭到攻破。
研究人员检查到的邮件来自腾讯云香港服务器,相关请求经过标记为“hysandbox-ats”的代理,说明智能体确实运行在受限环境中,但仍设法把结果传了出来。
所以,这不是一场已经失控的网络攻击,也不能因为它只查地图,就认定过程毫无风险,调用泄露密钥、绕过反爬、接触预生产环境,都越过了普通用户心中“帮我查个地点”的边界。
问题不只在任务本身,还在于系统为了完成任务,会不会把每一道限制都当成需要克服的障碍。
过去谈AI安全,常把注意力放在模型会不会说出危险内容、泄露敏感信息,智能体带来的新问题更实际:它不只回答,还能动手。
网页能读、代码能写、请求能发,正常路走不通时,它可能继续找替代办法,执行力越强,越需要有人提前划清权限,告诉它哪些路不能走,而不是只盯着最后有没有闯出大祸。
研究人员在网页里留下一句暗示,智能体就循着线索发来邮件;高德的风控挡住正常查询,它们又尝试另寻通道。
别把这说成AI有了人类式的心思,但也别把它当成无伤大雅的小聪明,没攻破系统,不等于行为安全;AI越会办事,边界越不能含糊。
信源:奇安信技术博客 2026-10-15 11:20 AI 智能体 “借壳” urlquery 绕沙箱访问外部站点事件解析