海外一名开发者拆开了一个从广州花19美元买来的杂牌充电宝,结果在内部发现了一套完整的远程数据窃取硬件。
发现它的,是海外一个搞技术的博主。按他的说法,这东西在他家安静地干了三个星期。
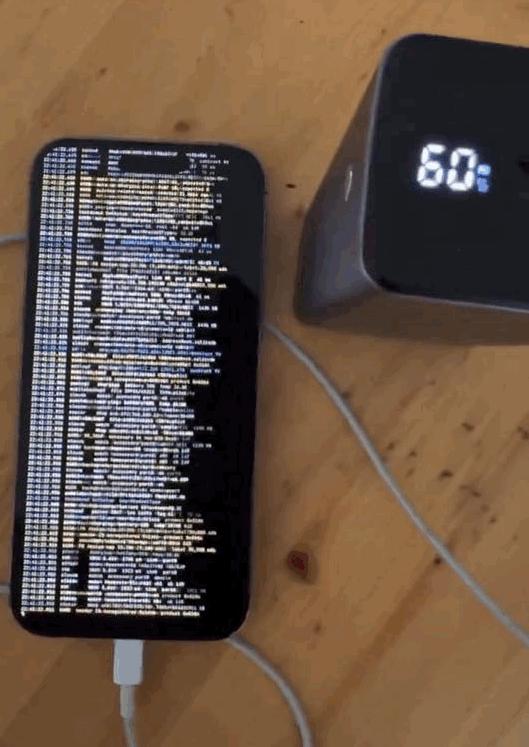
事情不是他偶然撞见的,是他抓到的。他在电脑上开了个监控,专门盯手机接口有没有在读文件。充电才十秒,警告就刷了一片,先黄后红。
正常充电,只有电在走。可他的日志里,数据也在走。手机把这个充电宝,认成了一台带64G存储、还能自己上网的小电脑。
他当场拔了线,把那个服务器地址在路由器上封掉,改了家里的Wi-Fi密码,又把两个银行App重新登录了一遍。
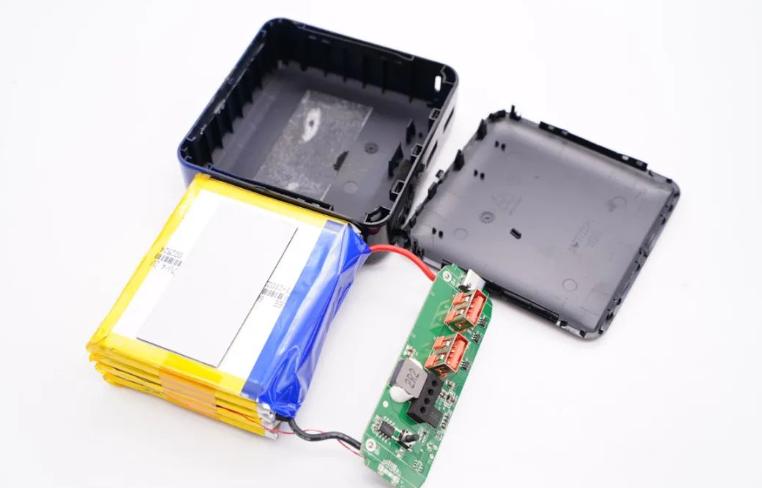
第二天,他抱着充电宝去了维修店。壳子一撬开,里面根本不是电池该有的样子。
标称30000毫安,里面只有三节18650电芯,实际九千出头。空出来的地方塞着灰色泡沫,还粘了两块铁,就为了让它在手里沉一点。
真正扎眼的是底下那块绿板。一颗带Wi-Fi的无线模块,一片64G闪存,两根细线直接搭在USB的数据针脚上。
这两根线,就是它跟手机说话的通道。
按他的说法,丢的东西很具体:1206个联系人,3912张照片,里面有护照;IMEI和序列号;装了什么App,包括两个银行App;还有家里的Wi-Fi名字和密码。
三个星期里,这玩意儿往外传了19次。最后一次是凌晨2点14分,一家人睡着的时候。
他妻子的iPhone也中了。她拿这个充电宝充过两次,也点了“信任”,照片同样被拖走。
维修店师傅说的一句话,比丢数据还吓人。这个月,这是他桌上第三个这样的充电宝。
这套手法在安全圈有个名字,叫“果汁劫持”。早些年出事的是机场里的免费USB口,后来是酒店的插座,现在轮到了充电宝。
原理不复杂。一根USB线里四根芯,两根送电,两根传数据。正经充电器只接供电那两根,另外两根它当不存在。这个不,四根全用上了。
外面再套一层骗术。插上手机,屏幕弹“信任此计算机?”。正经充电宝根本不会问这句。它一问,你一点,等于把备份的通道打开了。
这条通道能给什么?通讯录、相册、设备信息、装了哪些App,还能做一份完整备份。
给不了什么?App里面的登录凭证。iOS有沙盒,银行App里的密码,它碰不到。
所以帖子里“银行密码被偷、钱被转走”这个说法,是站不住的。可也别高兴太早。照片里有护照,通讯录里有你全部的关系,设备号能对上人,这几样凑一起,够干很多事了。
更值得琢磨的是成本。三节电芯贴着30000毫安的标签,省下来的钱,够买一块无线模块加一片闪存。偷工减料和偷数据,在这台机器上是一笔账。
这种东西为什么卖得出去?因为它出现在你最没防备的地方。机场、车站、景区门口,手机剩百分之几,人又在赶时间。
去年7月,国家安全部专门发过提醒,讲的就是充电宝窃密。里面写得很直白:加装微型芯片,建立数据通道,偷通讯录、照片、社交账号,甚至支付信息。
去年9月的网络安全宣传周,现场就摆过一台能偷数据的充电宝。工作人员说,正规的只会充电,插上不会弹出任何提示。
不过我得说句实话。这个帖子里有几处技术细节对不上。
用AI工具盯手机USB口这个说法,就有人指出站不住。3900多张照片将近20G,三周传19次,家庭宽带也很难做到无声无息。
转这条消息的外媒,自己也注明“未经独立证实”。但我不打算因为这个就说它是编的,这篇帖子里最值钱的东西,不需要那些数字来撑。
第一件,“信任此计算机”这个弹窗,才是整件事的门。它不是漏洞,是默认放行。我们被训练得太乖了,弹什么点什么,点完就忘。
第二件,黑产的成本结构变了。以前偷数据要靠漏洞、靠木马、靠骗你装个软件。现在十几块钱的模块加一个壳,就能把充电宝变成一台电脑。
门槛低到这个份上,它就不再是高级攻击,而是小生意。
第三件,毛病出在“充电”和“传数据”共用一根线。这是USB的历史包袱,改不了。
能改的是我们自己的动作:出门带一根只能充电的线,或者干脆带个充电头,从墙上的插座取电。
真要留一句话,就这句:任何只该供电的东西,一旦问你信不信任,答案只有一个,拔掉。
至于那些沉得离谱、没牌子、价格低得不像话的充电宝,掂在手里那点分量,可能不是电池,是铁。
便宜从来不是白来的。它只是把这笔账,记到了别的地方。