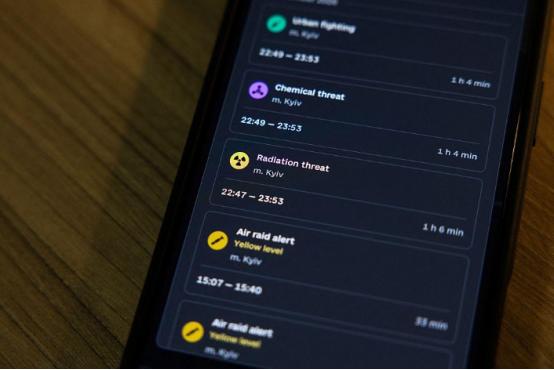
乌克兰全国手机深夜响起核警报!辐射威胁、化学袭击、基辅巷战和“榛树”导弹全来了,结果竟是黑客入侵?
麻烦看官老爷们右上角点击一下“关注”,既方便您进行讨论和分享,又能给您带来不一样的参与感,感谢您的支持!
你能想象吗?没有导弹落下,没有核爆发生,乌克兰民众却在深夜突然收到手机警报:基辅出现巷战、发生辐射威胁,还有俄罗斯“榛树”导弹即将来袭!
这不是一场真实的军事袭击,而是一次针对民用应急警报系统的网络攻击。
当地时间11月1日晚,乌克兰广泛使用的“空袭警报”应用突然向用户推送大量虚假消息,内容涉及辐射危险、化学袭击、基辅街头战斗,甚至声称俄罗斯已经发射“榛树”导弹。
对于一个长期处于战争状态的国家来说,这些信息足以让人紧张。
尤其是辐射警报和“榛树”导弹,前者容易让人联想到核事故或核打击,后者则是俄罗斯近年来重点展示的高超音速导弹系统。
但乌克兰空军很快出面澄清:没有辐射威胁,这些警报属于异常信息,民众不要恐慌。
应用开发方随后暂停了部分推送功能,乌克兰有关部门也提醒居民通过官方渠道核实消息。
更值得注意的是,这次攻击并非只有乌克兰一方遭殃。
几个小时后,俄罗斯紧急情况部的手机应用也遭到攻击,用户收到所谓核弹头已经向俄罗斯各地发射、需要储备食物并躲进地下室的虚假信息。
也就是说,双方的民用应急信息系统几乎在同一轮网络对抗中成为目标。
那么,究竟是谁干的?
俄罗斯黑客组织Hitcore宣称对乌克兰应用遭入侵负责。该组织声称,攻击者向应用管理员发送了恶意文件,管理员打开后,攻击者借此获得了系统访问权限。
有关媒体报道提到,攻击者可能利用了社交工程手段,诱使管理员打开文件。
不过,具体的诱骗过程和所谓“17岁少女”的身份,目前没有得到独立核实。路透社也明确表示,无法确认究竟是哪个组织实施了攻击。
因此,可以确认的是应用遭到恶意入侵、虚假警报被推送;至于攻击者宣称的全部操作细节,还不能直接当成事实。
这件事真正值得警惕的地方,在于它暴露了现代战争的另一个战场:信息系统。
过去,人们理解的网络战,往往是攻击军事数据库、窃取机密文件,或者破坏通信设施。但现在,攻击目标已经可能延伸到普通人每天使用的手机应用。
应急警报系统尤其特殊。
它承担着向民众传递危险信息的任务。一旦被攻击者控制,不仅可能制造恐慌,还可能让真正的警报失去公信力。
如果民众连续收到虚假警报,下一次真正出现导弹袭击时,他们会不会怀疑消息真假?如果地方政府、空军和应用平台发布的信息不一致,公众又该相信谁?
这才是网络攻击最危险的后果之一:它不一定需要炸毁一栋建筑,也可能通过破坏信任,让整个社会的应急体系陷入混乱。
乌克兰这次事件还暴露出一个现实问题:民用信息系统必须具备足够强的安全防护。管理员权限、文件安全检测、身份验证、异常推送监控,任何一个环节出现漏洞,都可能成为攻击入口。
不过,也不能因为一次攻击,就断言俄罗斯已经拥有不可阻挡的网络攻击能力。网络攻击的效果取决于具体目标、防护水平和攻击条件,不能用一次成功入侵推导出整个国家的网络战实力。
同样,俄罗斯紧急情况部应用随后遭到攻击,也说明这类风险并不是乌克兰独有的。
还有一个容易被混淆的问题,就是星链限速。
乌克兰此前确实遭遇过星链部分服务受限,影响了一些无人机任务。但马斯克后来承认,相关限制是SpaceX主动实施的,涉及服务条款和无人机使用争议,并不是已经证实的俄罗斯黑客攻击。
这两件事不能混为一谈。
从俄乌冲突可以看到,现代战争已经不只是比拼导弹数量和装甲力量。通信、卫星、数据平台、网络安全和民众信息渠道,都可能影响战场运行和社会稳定。
对于中国而言,这也是一个值得重视的安全提醒。重要基础设施、应急通信平台和公共信息系统,不能只追求便利和覆盖率,还必须建立可靠的网络防护、权限管理和备用发布渠道。
因为真正危险的,不只是有人能够向手机发送一条假消息,而是当危机真正发生时,民众已经无法判断哪条消息是真的。
战场可以远离城市,但网络攻击未必会远离普通人的生活。