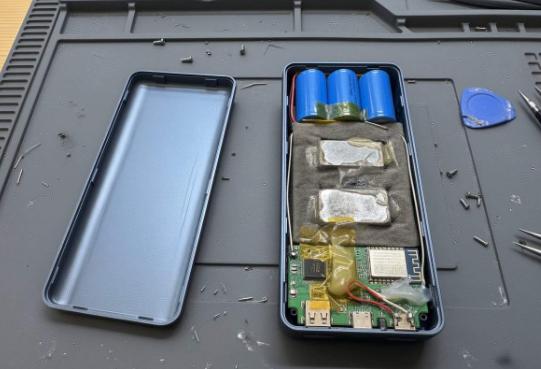
国外一位开发者拆开从广州花19美元买的杂牌充电宝,结果在里面发现了一整套能远程偷数据的硬件。
这名开发者是海外小有名气的数码测评博主,平时专门淘平价跨境数码产品,做拆机检测和安全验证。
大概三周前他在广州机场的小店转机,随手花19美元买了个没有任何品牌标识的充电宝,包装外壳上印着30000毫安的标称容量,拿在手里沉颠颠的,摸着手感很扎实,他想着出门应急充电够用,价格也划算,没多琢磨就付钱带走了。
刚拿回去第一次给iPhone充电的时候,手机屏幕突然弹出“信任此计算机?”的系统提示框,他当时愣了一下,以为是杂牌充电宝的充电协议特殊,才会触发系统的设备识别提示,没往深处想,随手就点了信任选项。
之后的大半个月里,他出门通勤、短途出差都带着这个充电宝,自己用得最多,偶尔妻子手机没电了也会拿过去充一会儿,两个人插线的时候都碰到过这个信任提示,也都随手点了同意,谁也没意识到这一下点出去的是整个手机的数据权限。
他本身是做开发相关工作的,平时经常接触各类设备检测和安全监测工具。
这段时间他刚好在用Claude Code调试USB端口的文件读取监控逻辑,想着顺便给自己手边常用的几个充电设备做个排查,看看有没有异常的数据交互。
前面试了几个正规品牌的充电宝都一切正常,轮到这个19美元的杂牌货时,数据线刚插上10秒,监测界面就跳出了黄色预警,没等他反应过来,预警等级直接跳到了红色,系统日志里刷出了一连串密集的文件调取记录。
他一开始还以为是工具出了误报,拔下来重新插了一次,结果还是一模一样的告警。
他抓了完整的USB连接数据包分析,才发现这个充电宝根本不是普通的供电设备,在手机系统底层,它被识别成了一台自带64GB存储空间的独立计算设备,不光能读取手机里的本地文件,还自带网络连接模块。
顺着日志记录往回倒推三周的使用记录,他才看清了这个充电宝藏在供电背后的动作。
借着当初点击“信任”拿到的iOS系统数据传输权限,这个充电宝每次连接手机时,都会悄悄在后台拷贝设备里的信息。
三周下来,它一共拷走了1206个通讯录联系人、3912张本地相册里的照片,里面甚至包含他拍摄的护照等敏感证件照片,还有手机的IMEI序列号、整机的应用安装列表,连手机里装的两款银行类应用的相关信息都被完整扫描了一遍。
更让他觉得后怕的是,这套隐藏设备还能读取手机里保存的Wi-Fi密码。只要他在家给手机充电,充电宝就会自动连上家里的无线网络,把偷存下来的数据打包发送到一个陌生的远程服务器。
三周时间里,这样的后台上传一共发生了19次,其中有好几次都是在深夜手机放在一边充电、没人触碰设备的时候自动完成的。
他妻子的手机因为也用过这个充电宝充电,同样点过信任授权,手机里的照片和通讯录也没能幸免,一并被拷贝了一份。
确认了数据窃取的行为之后,他立刻找工具拆开了这个充电宝的外壳,想看看里面到底是什么构造。
拆开的瞬间他有点哭笑不得,标称三万毫安的大容量充电宝,内部只塞了三节普通的18650锂电池,粗略估算实际容量连九千毫安都不到,还不到标称数值的三分之一。
为了把重量凑上去,制造出大容量的手感,厂家在电芯周围塞满了灰色的缓冲泡沫,还特意用胶带固定了两块方方正正的金属配重块,消费者光靠掂重量根本分辨不出来。
电池部分偷工减料得离谱,偷数据的硬件配置却做得十分扎实。
在充电宝底部的绿色主控电路板上,额外焊着一整套独立的工作电路,上面清晰可见ESP32无线通信模块和一颗闪存芯片,整套电路直接接在了USB接口的数据针脚上。
平时充电时,这套隐藏电路就借着供电悄悄运行,拿到系统权限后就自动读取手机数据暂存到闪存里,等连上可用的Wi-Fi网络就批量上传到远端服务器,全程不需要任何额外操作,藏得极其隐蔽。
发现问题当天,他就彻底断开了和这个充电宝的所有连接,在家庭路由器里屏蔽了数据上传的目标IP地址,紧跟着修改了Wi-Fi密码,把手机里所有涉及财产和隐私的应用密码全部更换,还逐一检查了两个手机的账号安全状态。
处理完所有风险之后,他把整个检测过程、数据日志记录还有拆解的实拍照片都整理出来发到了社交平台,提醒其他人留意低价无牌的充电设备,尤其是插手机时会弹出“信任计算机”提示的充电宝,不要随便点击授权,陌生杂牌的充电产品尽量谨慎使用。